
Açıklama
Güvenli Özel Alanlar (GÖA), WordPress’in yeteneklerini genişleterek onu esnek bir içerik yönetim aracına dönüştürür. GÖA ile özel verileri yönetmek basit ve verimli hâle gelir.
İsteğe göre kolayca alan oluşturun.
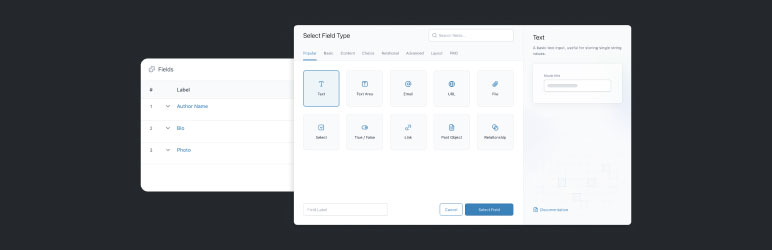
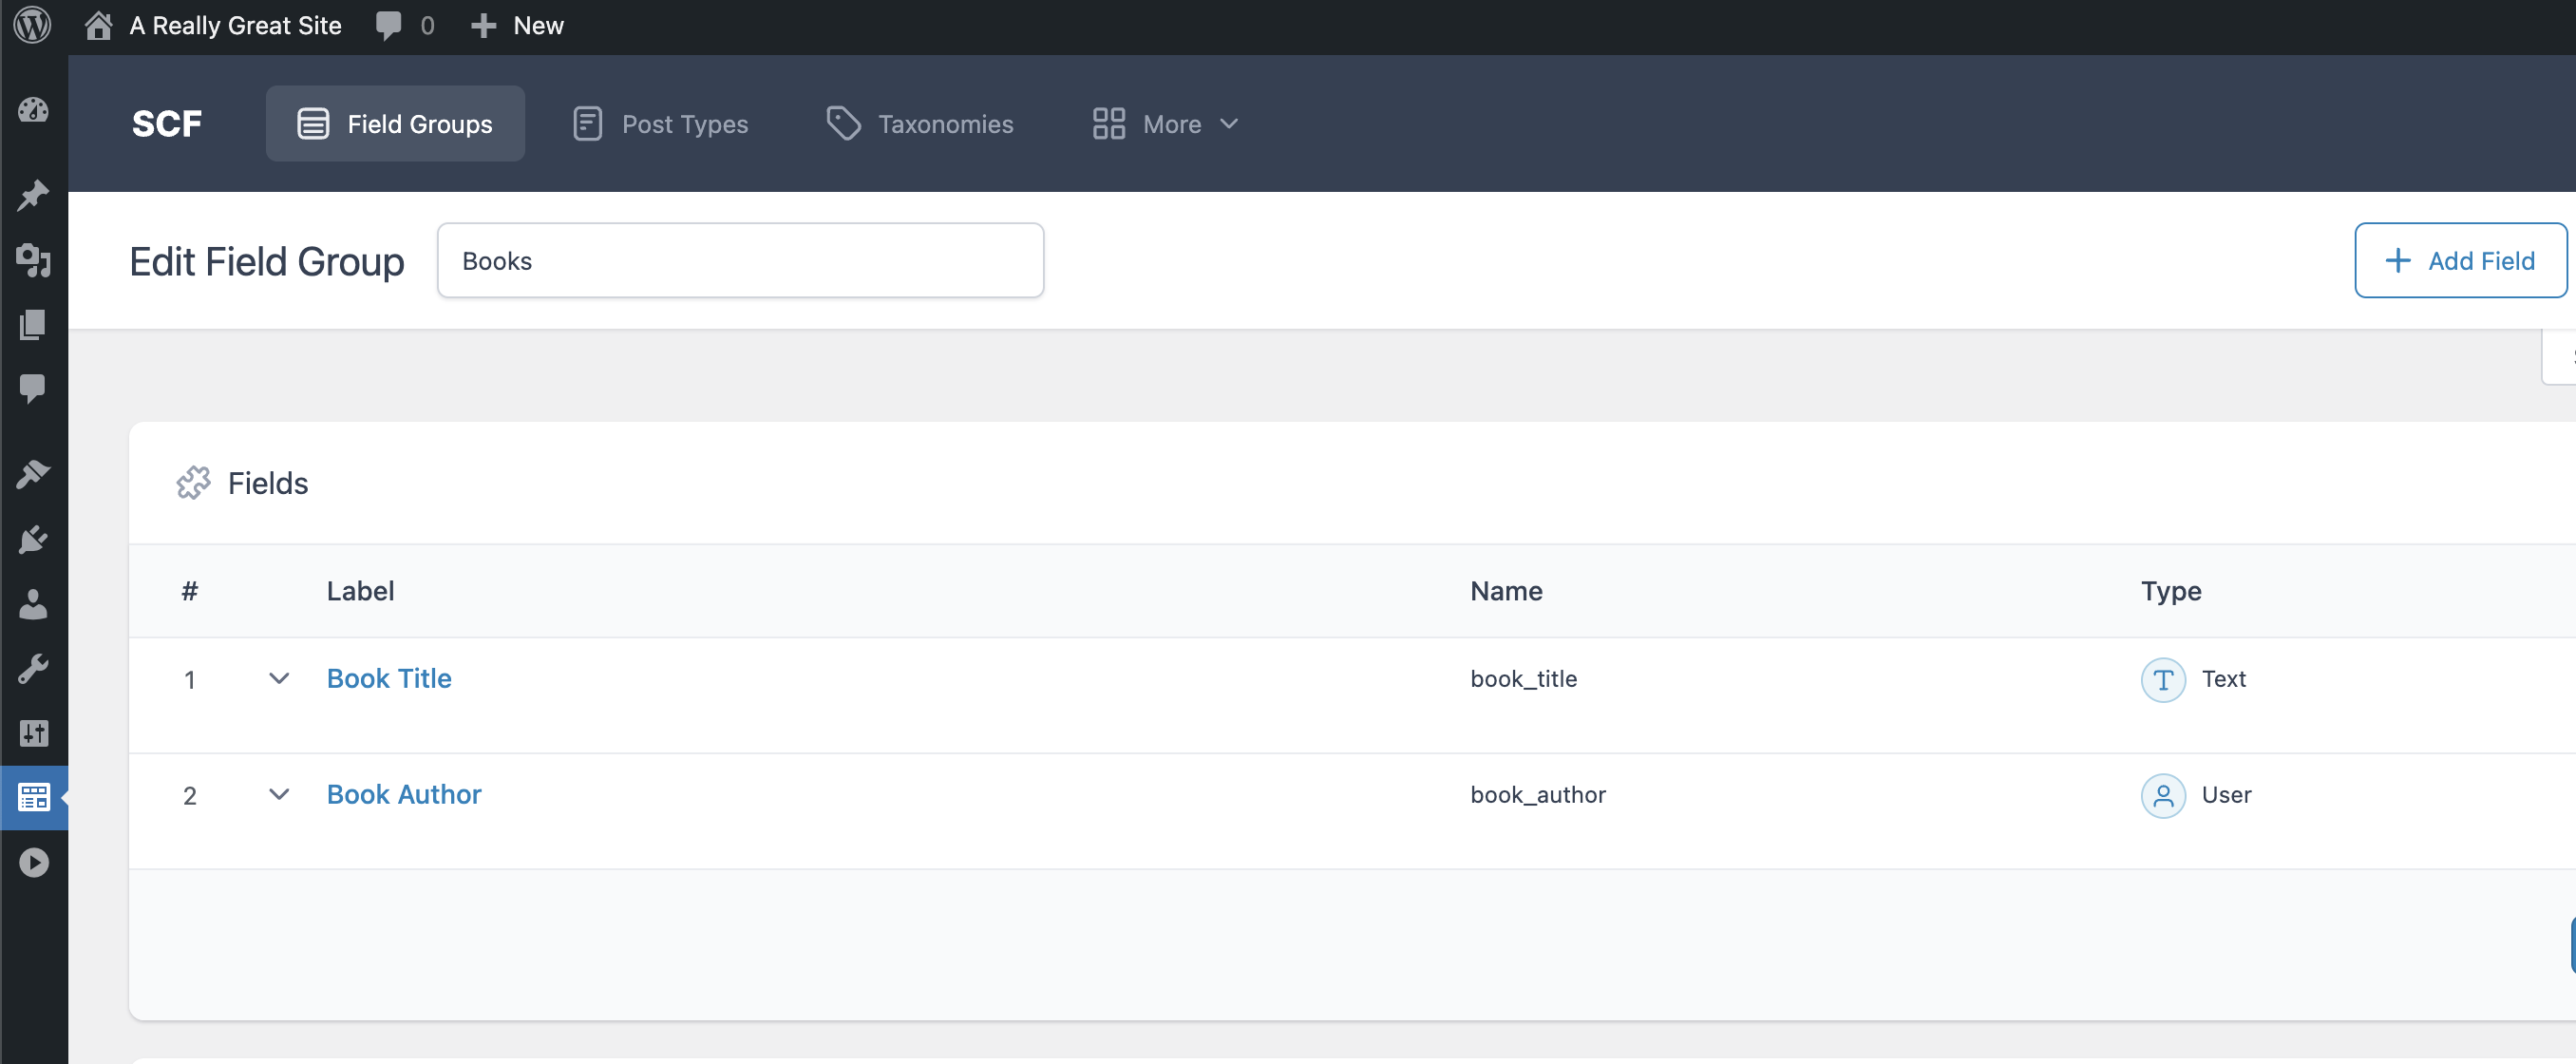
GÖA oluşturucusu, WordPress düzenleme ekranlarına alan eklemeyi kolaylaştırır; ister bir tarife yeni bir “malzemeler” alanı ekliyor olun ister özelleşmiş bir site için karmaşık üstveri tasarlıyor olun.
Yerleştirmede esneklik.
Alanlar; yazılar, sayfalar, kullanıcılar, taksonomi terimleri, medya, yorumlar ve hatta özel seçenek sayfaları olmak üzere WordPress’in her yerinde uygulanabilir — verilerinizi istediğiniz biçimde düzenler.
Kusursuz görüntüleme.
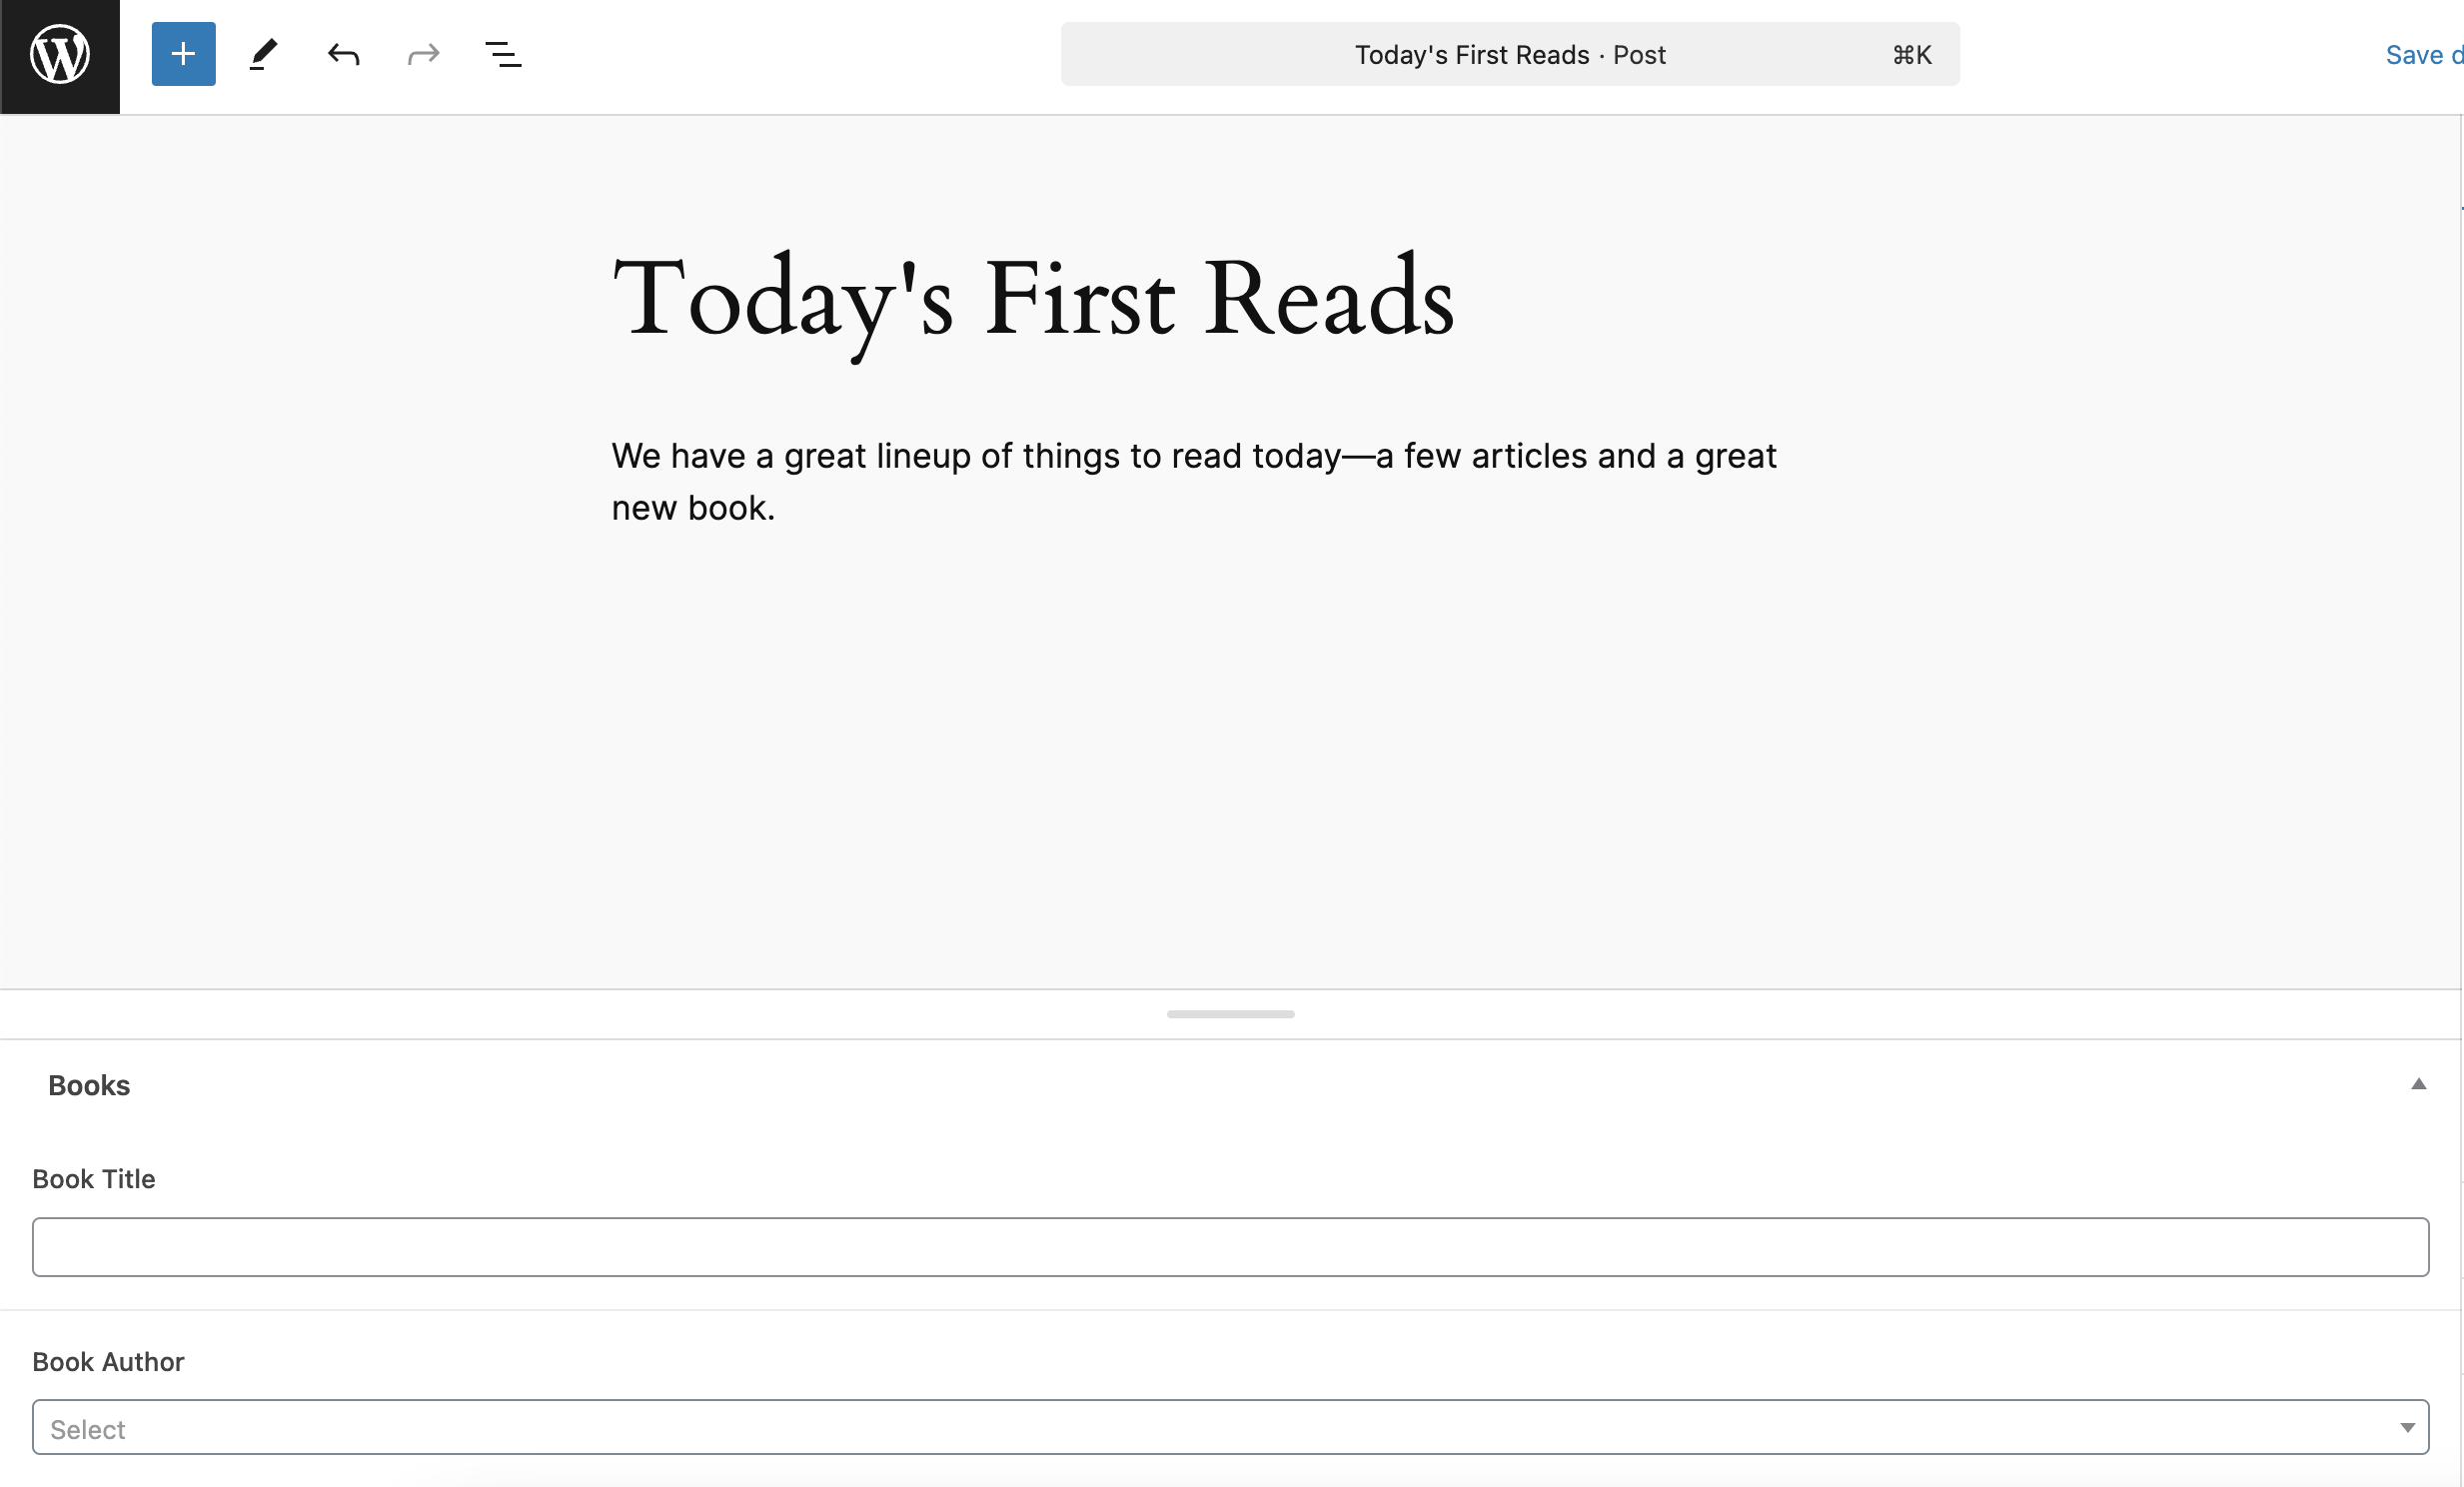
GÖA işlevlerini kullanarak özel alan verilerini şablonlarınızda görüntüleyebilir, böylece içerik tümleştirmesini her düzeydeki geliştirici için kolaylaştırırsınız.
Kapsamlı bir içerik yönetimi çözümü.
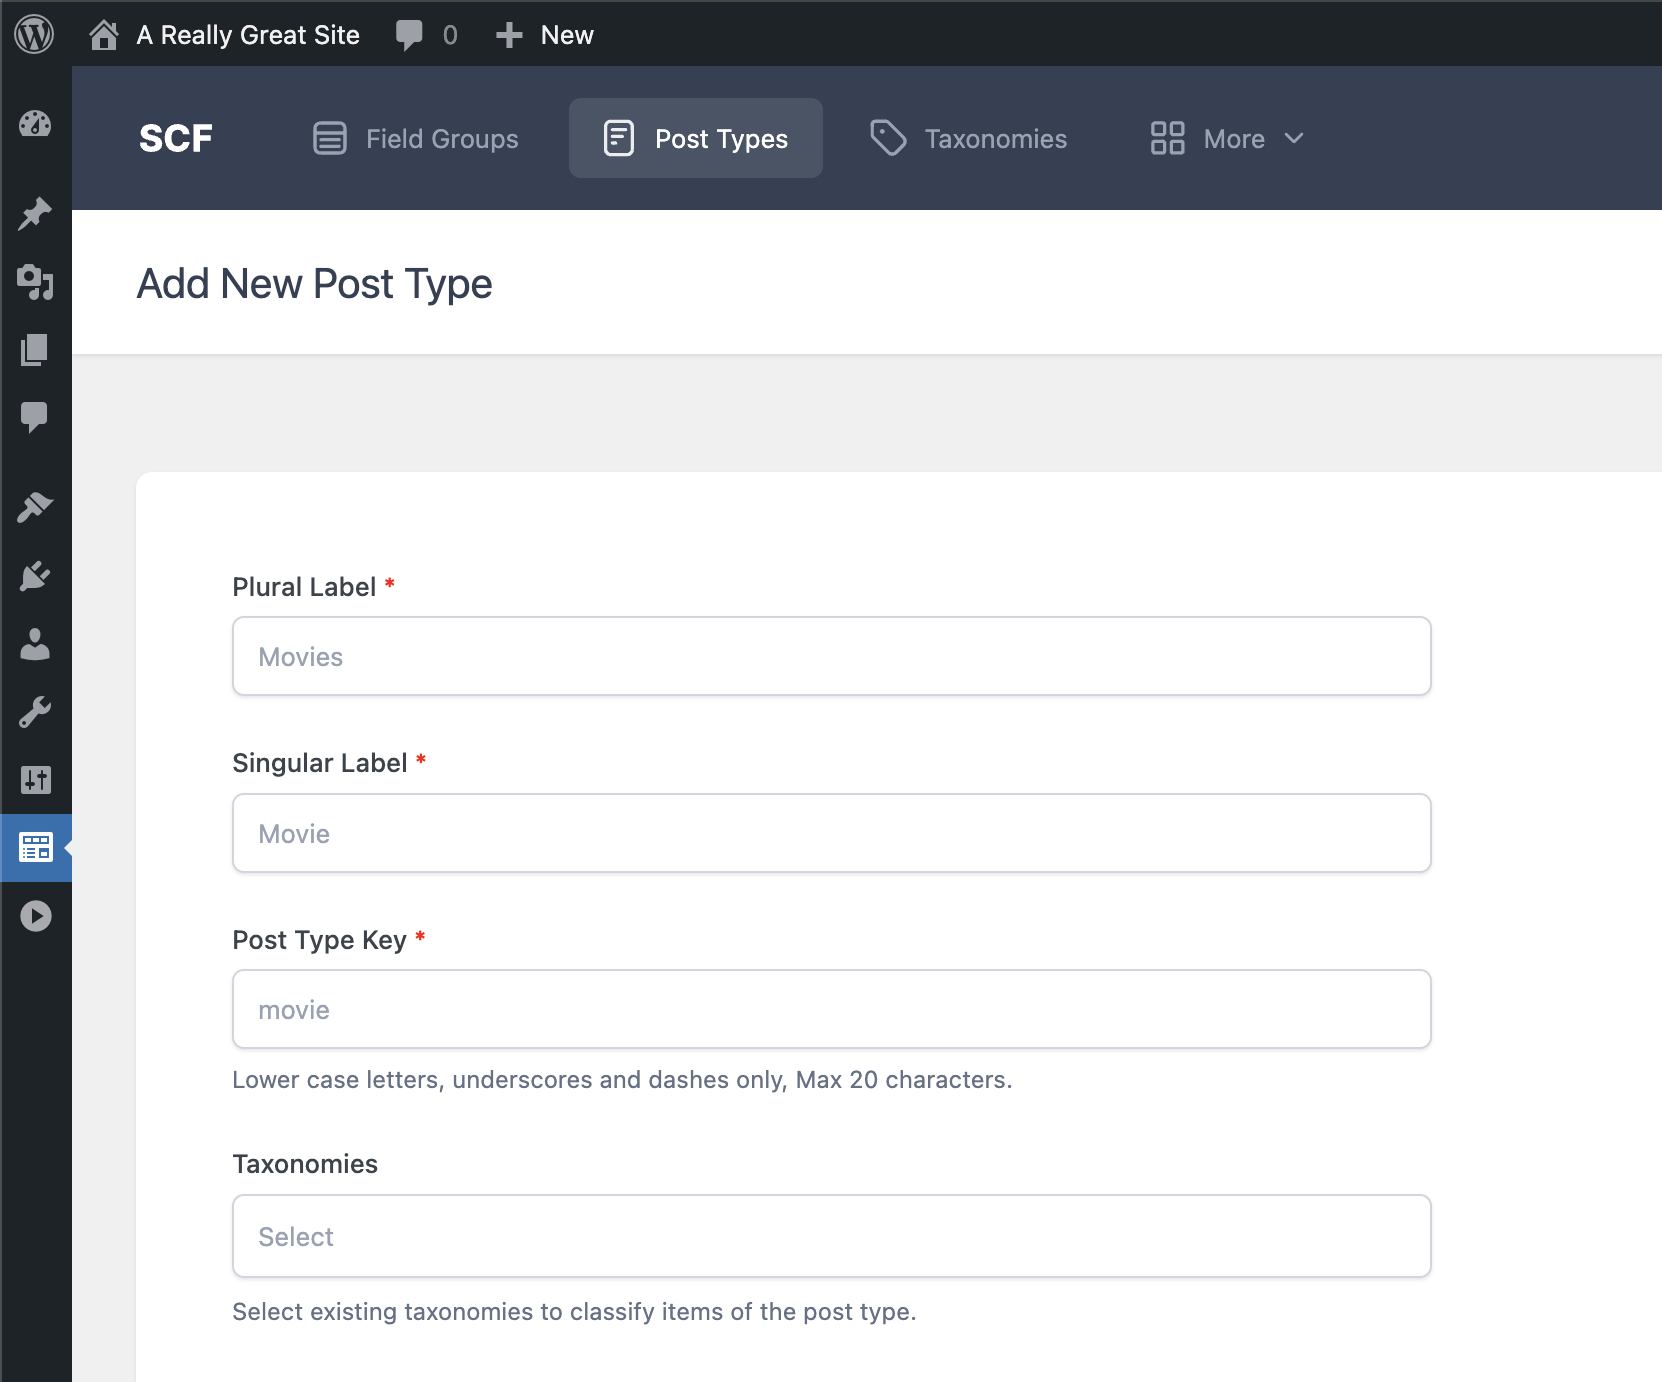
GÖA özel alanların ötesinde yeni yazı türlerini ve taksonomileri doğrudan GÖA arayüzünden kaydetmenize olanak tanır; ek eklentilere ya da özel koda gerek kalmadan daha fazla denetim sağlar.
Erişilebilir ve kullanımı kolay tasarım.
Alan arayüzü WordPress’in yerel tasarımıyla uyumlu olur; içerik üreticileri için hem erişilebilir hem de kullanımı kolay bir deneyim sunar.
Bu eklentiyi kurmak, işlev adları/işlevsellikleri eşleşen eklentileri, özellikle Advanced Custom Fields, Advanced Custom Fields Pro ve eski Güvenli Özel Alanlar eklentilerini, kod hatalarını önlemek amacıyla devre dışı bırakır (bu davranış ACF Pro ile aynıdır).
Güvenli Özel Alanlar hakkında daha fazla bilgiyi developer.wordpress.org/secure-custom-fields adresinde okuyun.
Özellikler
- Net ve kullanımı kolay kurulum
- İçerik yönetimi için güçlü işlevler
- 30’dan fazla alan türü
Ekran Görüntüleri
İncelemeler


Katkıda Bulunanlar ve Geliştiriciler
“Güvenli Özel Alanlar” açık kaynaklı yazılımdır. Aşağıdaki kişiler bu eklentiye katkıda bulunmuşlardır.
Katkıda bulunanlar
“Güvenli Özel Alanlar” 20 dile çevrildi. Katkıda bulundukları için çevirmenlere teşekkürler.
“Güvenli Özel Alanlar” eklentisini dilinize çevirin.
Geliştirmeyle ilgilenir misiniz?
Kodu görüntüleyin, SVN deposuna göz atın ya da RSS ile geliştirme günlüğüne abone olun.
Değişiklik Kaydı
6.9.5
Yayın tarihi: 7 Ağustos 2026
Güvenlik
- REST güncellemeleri, geçerli kullanıcı ters hedefi düzenleyemiyorsa artık çift yönlü alan yazma işlemlerini reddediyor.
- Galeri AJAX yanıtları artık geçerli kullanıcının okuyamadığı ekleri görüntülemiyor ve boş yanıtlar ek kenar çubuğunu kapatıyor.
- Dosya ve görsel alanlarıyla yüklenen PDF dosyaları geçerli bir PDF başlığıyla başlamalıdır. Reddedilen dosyalar yüklemeler dizininden kaldırılır.
- Dahili
acf_encrypt()veacf_decrypt()yardımcı işlevleri artık şifrelenmiş değerleri bir HMAC ile doğruluyor ve kimlik doğrulaması yapılmayan base64 kodlamasına geri dönmek yerine OpenSSL eklentisini gerektiriyor. Anonim satır içiacf_form()gönderimleri artık sunucuda OpenSSL gerektiriyor.
6.9.4
Yayın tarihi: 3 Ağustos 2026
Güvenlik
- Ön yüz
acf_form()gönderimleri artık kaydetme hedefi, form ayarları ve görüntülenen formun sunduğu alanlarla sınırlı. Eksik, değiştirilmiş ya da süresi dolmuş form verisi taşıyan gönderimler doğrulama veya kaydetmeden önce reddediliyor. acf/form/allowed_field_keysfiltresi artık form gönderildiğinde değil, form görüntülenirken uygulanıyor. Bu filtreyle eklenen anahtarlar kaydetme sırasında da kabul ediliyor, böylece çalışma anında genişletilen formlar çalışmaya devam ediyor.
6.9.3
Yayın tarihi: 28 Temmuz 2026
Güçlendirme
- Süper yönetici olmayan çoklu site kullanıcıları için Yerel JSON yazma işlemleri, geçerli sitenin yüklemeler dizini içindeki kayıt yollarıyla sınırlandı.
- Seçenekler sayfası kayıtları, geçerli sayfaya atanmış alanların değerleriyle sınırlandı.
- Yazı nesnesi, sayfa bağlantısı ve ilişki alanı sorgularından geçerli kullanıcının okuyamadığı yazılar çıkarıldı.
- Blok gösterim şablonları artık her zaman kayıtlı blok yolundan çözümleniyor ve akış sarmalayıcıları kullanan şablon yolları reddediliyor.
- REST API yanıtlarındaki Kullanıcı alanı değerleri, grup, kopya, tekrarlayıcı ve esnek içerik alanlarındakiler de dahil olmak üzere kullanıcı kimliklerine indirildi.
6.9.2
Yayın tarihi: 21 Temmuz 2026
Düzeltmeler
- Blok içinde kaydedilirken Google Maps alan değerlerinin çift kodlanması sorunu giderildi.
- Klasik editörde bağlantı alanı değeri eklenirken, yazı kaydedilmeden önce diğer zorunlu alanlarda artık doğrulama tetiklenmiyor.
- Otomatik satır içi düzenleme blokları, blok işleme şablonunda başka bir yazıdan alınan boş alan değerleri için artık truthy yer tutucu dizeler döndürmüyor.
- Başlığı
[veya{ile başlayan bir oEmbed alanı işlenirken V2 ve V3 blokları artık çökmüyor. - Konum değeri olmayan alan grubu konum kuralları artık sayfa yüklenirken PHP uyarılarına neden olmuyor.
- WordPress 7.0+ üzerinde URL, sayı ve seçim alanlarının görünümü iyileştirildi.
- Uyumluluk modunda HPOS kullanılırken alanlar artık WooCommerce siparişlerine kaydediliyor.
6.9.1
Yayın tarihi: 2 Temmuz 2026
Güvenlik
- Onay kutusu, radyo düğmesi ve seçim alanı tanımlarına kaydedilebilecek kullanıcı katkılı seçenek sayısı varsayılan olarak 1000 ile sınırlandırıldı; özelleştirme için yeni
acf/fields/max_appended_choicesfiltresi eklendi. - WooCommerce sipariş alanları kaydetme işleyicisi artık yalnızca sipariş düzenleme ekranlarında kaydediliyor.
Düzeltmeler
- Sayısal yazı kimliği değerleri tam sayı olarak gösterilemeyen kayan noktalı değerler içerdiğinde verilen PHP 8.5 kullanımdan kaldırma bildirimleri giderildi.
6.9.0
Yayın tarihi: 23 Haziran 2026
Güçlendirme
- Alan grupları, yazı türleri ve taksonomiler çoğaltılırken girdi doğrulaması iyileştirildi; hedef üzerindeki sahiplik ve tür denetimleri de buna dahil.
- Onay kutusu, radyo ve seçim alanlarında özel seçeneklerin kaydedilmesi yetkili kullanıcılarla sınırlandırıldı.
- Alan güncelleme yeteneğinin girdi şeması bilinen özelliklerle sınırlandırıldı.
- Esnek içerik düzen etiketleri arındırıldı ve düzen kaldırılırken sahipsiz kalan satır üst verileri temizlendi.
- REST türü alan grubu üst verisinin açığa çıkarılması ve oEmbed kaynak biçimlendirmesi güvenlik açısından güçlendirildi.
- Skaler olmayan blok bağlama öznitelik değerleri normalize edildi.
- WooCommerce siparişlerindeki alanlar kaydedilmeden önce kimlik doğrulaması ve nonce doğrulaması zorunlu kılındı.
- PHP dışa aktarımlarında yerelleştirme sarmalayıcıları korundu ve gezinme menüsü alan kimliği çıktısı düzeltildi.
6.8.9
Yayın tarihi: 15 Haziran 2026
Güvenlik
- Seçenek sayfası üst verisi yüklenirken ve taksonomi terimi temizliği sırasında kullanılan wp_options LIKE sorgularının kaçış karakteri işlemi güçlendirildi; esc_like() işlevine geçilerek seçenek adı ön eklerinin artık örüntü olarak değil, her zaman hazır bilgi olarak eşleşmesi sağlandı.
Düzeltmeler
- URL, metin, metin alanı ve seçim tarzı alanlar, skaler olmayan bir değer (örneğin bir dizi) gönderildiğinde artık PHP hatasına yol açmıyor; bu tür girdiler artık geçersiz sayılıyor.
6.8.8
Yayın tarihi: 11 Haziran 2026
Güvenlik
- AJAX alan işleyicileri artık istek nonce’unun beklenen alan türü için oluşturulduğunu doğruluyor; böylece bir alan türü için üretilen bir nonce, başka bir alan türünün AJAX işleyicisinde artık yeniden kullanılamıyor. Galeri alanı da diğer tüm AJAX alanlarının kullandığı türe özgü nonce düzeniyle uyumlu hâle getirildi.
acf_decrypt()artık hatalı biçimlendirilmiş yükleri şifre çözme başarısızlığı sayıyor ve PHP 8 uyarıları üretmek yerinefalsedöndürüyor.
İyileştirmeler
acf_inline_toolbar_editing_attrs()artık, öznitelikleriwp_get_attachment_image()ile kullanılmaya uygun, kaçış işleminden geçirilmiş bir dizi olarak döndüren birreturn_arraybağımsız değişkeni kabul ediyor.
Düzeltmeler
'post_id' => 'new_post've alan adlarından oluşan birfieldslistesiyle kullanılanacf_form(),acf_form_head()işlevi WordPress’in ana sorgusu oluşturulmadan önce çalıştığında artık ölümcül hataya yol açmıyor.- Tek bir dış form etiketi ve tek gönder düğmesiyle sarmalanan birden çok
acf_form()çağrısı, artık son olmayan formlardan alan değerlerini,post_titleveyapost_contentverilerini sessizce düşürmüyor. Yeni biracf/form/meta_ttlfiltresi, form başına meta verilerin ne kadar süre geçerli kalacağını kontrol ediyor. - Özdeş özniteliklere sahip bir V3 bloğu çoğaltılırken, çoğaltılan blokta artık bozuk önizleme içeriği görüntülenmiyor.
- WYSIWYG alanları içeren sekmeler arasında geçiş yapıldığında yönetim menüsü artık daha kısa bir sayfaya sabitlenmiş kalmıyor; bu durum sayfa kaydırmasını kilitleyebiliyordu.
6.8.7
Yayın tarihi: 8 Haziran 2026
Düzeltmeler
- GÖA’nın kendi dahili yazı türlerine yönelik Abilities API entegrasyonu, başka bir etkin eklenti isteğin erken bir aşamasında WordPress’in abilities kayıt defterini oluşturduğunda blok düzenleyici ve REST API isteklerinde artık PHP uyarısı, bildirim ya da ölümcül hataya (500) yol açmıyor; bu durumda kayıt sorunsuzca atlanıyor, aksi hâlde normal abilities davranışı değişmiyor.
6.8.6
Yayın tarihi: 27 Mayıs 2026
Güvenlik
- oEmbed alanının AJAX önizleme işlemi, içerik oluşturma yetkisi olmayan ziyaretçi ve kullanıcılar için sağlayıcı keşfi kısıtlanarak sağlamlaştırıldı; WordPress’in kayıtlı oEmbed sağlayıcılarından gelen önizlemeler ise olduğu gibi korundu.
acf_form()ön yüz gönderim işlemleri sağlamlaştırıldı; böylecepost_titlevepost_contentform seçenekleri kaydetme sırasında dikkate alınıyor ve kayıt akışı yalnızca oluşturulan formun sunduğu alanlara ait değerleri kabul ediyor. Çalışma anında bir formu meşru biçimde genişleten siteler için yeni biracf/form/allowed_field_keysfiltresi sunuldu.
6.8.5
Yayın tarihi: 19 Mayıs 2026
Özellikler
6.8.1 sürümündeki özellik çalışmaları GÖA’ya aktarıldı.
6.8.4
Yayın tarihi: 30 Nisan 2026
Özellikler
- 6.8.0 ve 6.8.0.1 sürümlerinin özellik çalışmaları GÖA’ya geri aktarıldı.
- Yapay zekâ entegrasyonu: GÖA artık WordPress Abilities API ile bütünleşiyor;
enable_acf_aiözellik bayrağıyla açıkça etkinleştirildiğinde yapay zekâ araçları da dahil dış tüketiciler alan gruplarını, yazı tiplerini ve sınıflandırmaları yönetebiliyor. - Yapılandırılmış veri:
enable_schemaözellik bayrağıyla açıkça etkinleştirildiğinde GÖA artık JSON-LD yapılandırılmış veri alanları oluşturabiliyor. - WP-CLI: GÖA JSON dosyalarını içe aktarmak, dışa aktarmak, eşitlemek ve durumlarını denetlemek için
wp scf jsonve geriye dönük uyumluwp acf jsonkomutları eklendi. - Yazı türleri: GÖA özel yazı türleri artık, Destekler ayarlarındaki yeni Notlar onay kutusuyla WordPress 6.9+ notlar düzenleyici özelliğini destekliyor.
- JSON Şemaları: Desteklenen alan türleri için v1 şemaları eklendi ve alan grubu, yazı türü ile taksonomi şemaları güncellendi.
İyileştirmeler
- Bloklar V3: Genişletilmiş düzenleyicide aç düğmesi metni artık yeni
acf.expandedEditorButtonTextblock.json özelliğiyle özelleştirilebiliyor. - Bloklar V3: Varsayılan genişletilmiş düzenleyicide aç düğmesi metnini özelleştirmek için
acf/blocks/default_expanded_editor_button_textPHP filtresi eklendi. - Bloklar V3: Düzenle ve genişletilmiş düzenleyicide aç düğmeleri artık yeni
acf.expandedEditorButtonsblock.json özelliğiyle gizlenebiliyor. - Bloklar V3: Genişletilmiş düzenleyici modal kaplama sınıfını özelleştirmek için
blocks/expanded_editor_overlay_classJavaScript filtresi eklendi. - Bloklar V3: Blok formu HTML’si artık ön izlemeyle birlikte önceden yükleniyor, böylece başlatma sırasında fazladan bir AJAX çağrısı ortadan kalkıyor.
- Bloklar V3: Alan atanmamış V3 blokları için genişletilmiş düzenleyici düğmeleri artık gizleniyor.
- GÖA satır içi komut dosyası etiketleri artık içerik güvenliği politikası (CSP) uyumluluğu ve nonce desteği için
wp_print_inline_script_tag()işlevini kullanıyor.
Düzeltmeler
- WYSIWYG alanları içeren V3 blokları artık ön yüzde TinyMCE düzenleyici varlıklarını yüklemez.
- Aynı özniteliklere ve farklı InnerBlocks içeriğine sahip V3 blokları, ön yüzde artık ilk bloğa ait önbelleğe alınmış çıktıyı döndürmüyor.
- Esnek içerik alanları, içlerinde esnek içerik alanları barındıran bir üst düzen silindiğinde artık iç içe geçmiş postmeta verilerini düzgün şekilde temizliyor.
- Genişletilmiş düzenleyici’deki bitti düğmesi, AJAX kaydı tamamlanana kadar artık devre dışı kalıyor; böylece veri kaybı önlenecek.
- Genişletilmiş düzenleyici kaydedilirken Escape tuşuna basmak artık pencereyi kapatmıyor; böylece veri kaybı önlenecek.
- Ters eğik çizgi ya da dolar işareti içeren InnerBlocks içeriği artık doğru biçimde görüntüleniyor.
- Otomatik satır içi düzenleme artık yalnızca GÖA blokları V3’e uygulanıyor; böylece V2 bloklarında görünen hatalı hover/odak kenarlıkları giderildi.
- Otomatik satır içi düzenleme blokları artık render şablonlarında blok bağlamı değişkenlerini alıyor.
- Otomatik satır içi düzenleme artık
renderCallbackkullanan bloklarla çalışıyor. - V3 genişletilmiş düzenleyicideki doğrulama hataları artık çıkmaz bir duruma yol açmıyor.
- Repeater alanlarındaki simge seçici seçimleri artık kaybolmuyor.
- Aralık alanının sayı girişi artık kaydırıcıyla eşitleniyor ve V3 blok önizlemelerini doğru biçimde güncelliyor.
- İleti alanının ad ve yönergeler ayarları artık alan grubu düzenleyicisinde gösterilmiyor.
- Görsel alanı artık WordPress 7.0 sürüm adaylarında çökmiyor.
- PHP ile kaydedilen V3 blokları artık Genişletilmiş düzenleyicide aç düğmesini doğru biçimde gösteriyor.
- Devre dışı bırakılmış esnek içerik düzenleri artık V3 blokları içinde doğru çalışıyor.
6.8.3
Yayın tarihi 22 Nisan 2026
Düzeltmeler
- wp-admin üzerindeki komut paleti tür hatası düzeltildi.
- ACF gerektiren eklentiler GÖA için de doğrulanır.
- REST API çağrıları artık kullanıcının
unfiltered_htmlyeteneğini dikkate alıyor. - Blok önizleme işlemesi artık kullanıcının hedef yazıyı düzenleyebildiğini doğruluyor.
- Sayfalanmış tekrarlayan alanlar artık kullanıcının hedef yazıyı düzenleyebildiğini doğruluyor.
- Esnek içerik yerleşim başlığı AJAX istekleri artık bir güvenlik nonce’ı doğruluyor.
- Alan kopyalama AJAX uç noktaları artık alan grubu listelemelerinde GÖA yönetici izinlerini zorunlu kılıyor.
6.8.2
Yayın tarihi: 24 Mart 2026
Düzeltmeler
- AJAX işleyicileri: Üçüncü taraf nonce’larının AJAX çağrılarında geçerli sayılabilmesine yol açan bir sorunu çözmek için alana özgü nonce’lara önek eklendi.
- Blok önizleme: Blok bağlamıyla belirtilen yazıya kullanıcının erişimi olduğu doğrulanır.
- Tekrarlanan alan: Kullanıcının belirtilen yazıya erişimi olduğu doğrulanır.
- REST API:
unfiltered_htmlyetkisine sahip olmayan kullanıcıların kaydettiği alan içeriğine KSES temizliği uygulanır. - REST API:
/typesuç noktasında alan grupları içinshow_in_restayarına uyulur.
6.8.1
Yayın tarihi: 11 Mart 2026
6.7.1 sürümünden geriye aktarılan düzeltmeler
- Güvenlik – Kullanıcı alanı AJAX sorguları artık alan yapılandırmasındaki rol kısıtlamalarını uygular ve arama izinlerini doğrular.
- Güvenlik – Yazı nesnesi, ilişki ve sayfa bağlantısı alanlarının AJAX sorguları artık yazı durumu, yazı türü ve sınıflandırma için alan yapılandırmasındaki kısıtlamaları uygular.
- Site Sağlığı – Otomatik satır içi düzenlemeyi kullanan blokları izleme.
6.8.0
Yayın tarihi 30 Aralık 2025
Özellikler
- Abilities entegrasyonu: Alan grupları için alan yetenekleri eklendi.
- Abilities entegrasyonu: dahili yazı türleri için çöpe taşıma/çöpten çıkarma yetenekleri eklendi.
- 6.7.0.2 sürümüne kadarki tüm geri taşımalar.
- JSON Şemaları: Birkaç alan şeması eklendi.
- WooCommerce HPOS: Herhangi bir WooCommerce sipariş türünde özel alan desteği eklendi.
- PHPUnit testleri eklendi.
Düzeltmeler
- WP 6.9+ üzerinde yinelenen Komut Paleti komutları gizlendi.
- WP Rest API için alan şeması doğrulaması düzeltildi.
- Onay kutusu aç/kapat işlevi düzeltildi.
6.7.0
6.7.1
Yayın tarihi 10 Aralık 2025
Özellikler
- JSON Şemaları: Seçenek sayfaları şeması eklendi.
Düzeltmeler
- Şemaların çok erken doğrulanmasının neden olduğu ölümcül hata düzeltildi.
- WordPress 6.2’de blok doğrulaması düzeltildi.
6.7.0
Yayın tarihi 3 Aralık 2025
Özellikler
- WordPress 6.9 ile uyumluluk test edildi.
- Yetenek desteği. Taksonomi yetenekleri.
- JSON şemaları. Taksonomi şeması.
6.6.0
Yayın tarihi: 19 Kasım 2025
Özellikler
- 6.6.0 sürümüne kadar geri taşınan özellikler.
- Abilities API entegrasyonu. İçerik türü yetenekleri.
- JSON şemaları doğrulama altyapısı.
Düzeltmeler
- network.php içindeki işlev düzeltildi
- “Daha fazla” menüsündeki GÖA etiketi.
- formatted_value değeri özgün alan değerinden alınır.
- Bloklar V3: Esnek içeriğin kenar çubuğu – modal penceresinde çalışmaması sorunu giderildi.
- Varlıkları çoğaltırken anahtar oluşturma için belirli varlık önekleri kullanılır.
6.5.7
Yayın tarihi 28 Ağustos 2025
Özellikler
- Esnek içerik düzenleri artık yazı düzenleyicide yeniden adlandırılabiliyor; bu, içerik editörlerine düzenleri yönetirken daha iyi bir netlik sağlıyor.
- Esnek içerik düzenleri artık devre dışı bırakılabiliyor; böylece verilerini silmek zorunda kalmadan ön yüzde gösterilmeleri engelleniyor.
- Esnek içerik düzenleri artık toplu olarak daraltılıp genişletilebiliyor, böylece içerik düzenlemesi hızlanıyor.
- Esnek içerik düzenini düzenlerken artık düzenlenmekte olan düzen vurgulanıyor, bu da onu tanımlamayı kolaylaştırıyor.
- Tarih ve tarih saat seçici alanları artık geçerli tarihi varsayılan olarak alacak biçimde yapılandırılabiliyor.
- Özel simge seçici sekmeleri artık bir ACF bloğunun içinde kullanıldığında doğru şekilde çalışıyor.
- Rusça çeviriler kullanılırken bir alan grubunu çoğaltmak artık ölümcül hataya neden olmuyor.
- ACF sınıfları artık dinamik sınıf özellikleri kullanmıyor; bu da PHP 8.2+ uyumluluğunu iyileştiriyor.
- Alan grubu metabox’larını daraltma ve genişletme düğmeleri artık yazı düzenleyicide yanlış hizalanmıyor.
- Alan doğrulama hatalarındaki ve araç ipuçlarındaki HTML artık kaçış karakterlerine dönüştürülüyor.
- /wp/v2/types REST API uç noktasına, yazı türlerinin kökenine göre filtrelenmesini sağlayan yeni bir source parametresi eklendi: core (WordPress ile gelen), scf (GÖA tarafından yönetilen türler için) veya kalan CPT’ler için other.
Güvenlik
– Koşullu olarak yüklenen alan gruplarında, alan grubu etiketlerindeki güvenli olmayan HTML artık doğru biçimde kaçış karakterlerine dönüştürülüyor; böylece klasik düzenleyicideki bir JS yürütme güvenlik açığı giderildi.
– Alan grubu etiketlerindeki HTML, ACF yönetim ekranında gösterilirken artık kaçış karakterlerine dönüştürülüyor.
– Çift yönlü ve Koşullu Mantık Select2 ögeleri artık alan etiketlerinde veya yazı başlıklarında HTML oluşturmuyor.
– acf.escHtml işlevi artık güvenli olmayan tüm HTML’nin kaldırıldığından emin olmak için üçüncü taraf DOMPurify kitaplığını kullanıyor. Varsayılan davranışı değiştirmek için yeni esc_html_dompurify_config JS filtresi kullanılabilir.
– Yazı başlıkları, ACF kodu tarafından gösterildikleri her durumda artık doğru biçimde kaçış karakterlerine dönüştürülüyor. Sorumlu bir şekilde bildirdiği için LAC Co., Ltd. şirketinden Shogo Kumamaru’ya teşekkürler.
– Select2 kitaplığının 3. sürümü kullanıldığında artık bir yönetici bildirimi gösteriliyor; çünkü bu sürüm 4. sürüm lehine kullanımdan kaldırıldı.
6.5.6
SVN hataları nedeniyle sürüm iptal edildi.
6.5.5
Yayın tarihi 31 Tem 2025
Özellikler
- Bloğun özniteliklerini özel alanlarla arayüz üzerinden bağlayın.
- Varsayılan
add-new*etiket değerlerinden ‘Yeni’ sözcüğü kaldırıldı.
Hata düzeltmeleri
- Hata düzeltmesi: Beta özelliklerde sınıf mevcut değilse ölümcül hata önlendi.
6.5.4
Yayın tarihi 30 Temmuz 2025
6.5.2’den geri alındı.
6.5.2
Yayın tarihi 30 Temmuz 2025
Özellikler
- Bloğun özniteliklerini özel alanlarla arayüz üzerinden bağlayın.
- Varsayılan
add-new*etiket değerlerinden ‘Yeni’ sözcüğü kaldırıldı.
6.5.1
Yayın tarihi 2 Tem 2025
Hata düzeltmeleri
- Komut paleti: Dashicons yerine
@wordpress\iconskullanılıyor.
6.5.0
Yayın tarihi 23 Haz 2025
Geliştirmeler ve özellikler
- Komut paleti desteği eklendi.
- acf-field kaynağına düzenleyici önizlemesi eklendi.
- Bir yazı türünün özel alanlarını almak için bir uç nokta eklendi.
- Gezinme menüsü alan türü olarak eklendi.
- Sipariş alanları ve abonelikler için Woo HPOS uyumluluğu eklendi. ( ACF’den aktarıldı )
- Selector üzerinde bir alanın değeri düzenlenirken yeni seçenekler oluşturulabiliyor. ( ACF’den aktarıldı )
- “Kaçırılmış HTML” uyarısı artık varsayılan olarak devre dışı. ( ACF’den aktarıldı )
- Yeni
acf/fields/icon_picker/{tab_name}/iconsfiltresi eklendi ( ACF’den aktarıldı )
Hata düzeltmeleri
- acfL10n nesnesinin başlatılması, nesnenin genel kapsamda kullanılabilir olmasını sağlamak üzere güncellendi.
- GÖA blokları, eşitlenmiş bir kalıp düzenlenirken artık önizleme moduna zorlanıyor. ( ACF’den aktarıldı )
- GÖA artık bbPress’te yanıtlar düzenlenirken sonsuz döngüye yol açmıyor. ( ACF’den aktarıldı )
- Alan türünü değiştirmek artık “Düzenleyici arayüzünde değere erişime izin ver” ayarını etkinleştirmiyor. ( ACF’den aktarıldı )
parentdeğerinullolan ve acf_register_block_type() aracılığıyla kaydedilen bloklar artık kayıt sırasında başarısız olmuyor. ( ACF’den aktarıldı )- AJAX repeater sayfalandırması düzeltildi. ( ACF’den aktarıldı )
- HPOS devre dışıyken bir WooCommerce siparişine kaydederken sayfalandırılmış Repeater alanları artık yinelenen değerler kaydetmiyor ( ACF’den aktarıldı )
Test
- İlk e2e testleri grubu eklendi.
6.4.2
Yayın tarihi: 14 Nisan 2025
- Kısa kod çevirisinin doğru biçimde ayrıştırılamaması sorunu giderildi.
- Alan yönetiminde bir URL için doğrulama iyileştirildi.
6.4.1
Yayın tarihi: 7 Mart 2025
- Advanced Custom Fields® projesinden çatallandı
- Kodlama standartlarında çeşitli güncellemeler.
- Tüm dizeler için WordPress.org çeviri paketlerine dayanılacak şekilde güncellendi.
6.3.9
Yayın tarihi: 22 Ekim 2024
- Sürüm güncellemesi
6.3.6.3
Yayın tarihi: 15 Ekim 2024
- Güvenlik – Alan grubu düzenleyicisinde bir alan düzenlenirken artık depolanmış bir XSS açığı çalıştırılamıyor. Sorumlu açıklama için Viettel Cyber Security’den Duc Luong Tran’a (janlele91) teşekkürler
- Güvenlik – Yazı türü ve taksonomi meta kutusu geri çağırma işlevleri artık hiçbir superglobal değere erişemiyor; 6.3.6.2 sürümündeki özgün düzeltme daha da güçlendirildi
- Düzeltme – GÖA alanları artık blok düzenleyicide kullanıldığında ve kenar çubuğuna eklendiğinde doğru şekilde doğrulanıyor
6.3.6.2
Yayın tarihi: 12 Ekim 2024
- Güvenlik – 6.3.6.1 sürümündeki düzeltme, $_REQUEST de kapsanacak biçimde sağlamlaştırıldı.
- Çatallama – Eklentinin adı Güvenli Özel Alanlar olarak değiştirildi.
6.3.6.1
Yayın tarihi: 7 Ekim 2024
- Güvenlik – GÖA ile tanımlanan Yazı Türü ve Taksonomi metabox geri çağrıları artık $_POST verilerine erişemiyor. (Bildirim için Automattic güvenlik ekibine teşekkürler)