
Açıklama
Two-Factor eklentisi, kullanıcıların parolalarına ek olarak ikinci bir kimlik doğrulama yöntemi kullanmalarını zorunlu kılarak WordPress oturum açma işleminize ek bir güvenlik katmanı ekler. Bu, parolalar ele geçirilse bile yetkisiz erişime karşı korunmaya yardımcı olur.
Kurulum talimatları
Önemli: Her kullanıcı iki faktörlü kimlik doğrulama ayarlarını ayrı ayrı yapılandırmalıdır.
Bireysel kullanıcılar için
- Profilinize gidin: WordPress yönetim panelinde “Kullanıcılar” “Profiliniz” bölümüne gidin.
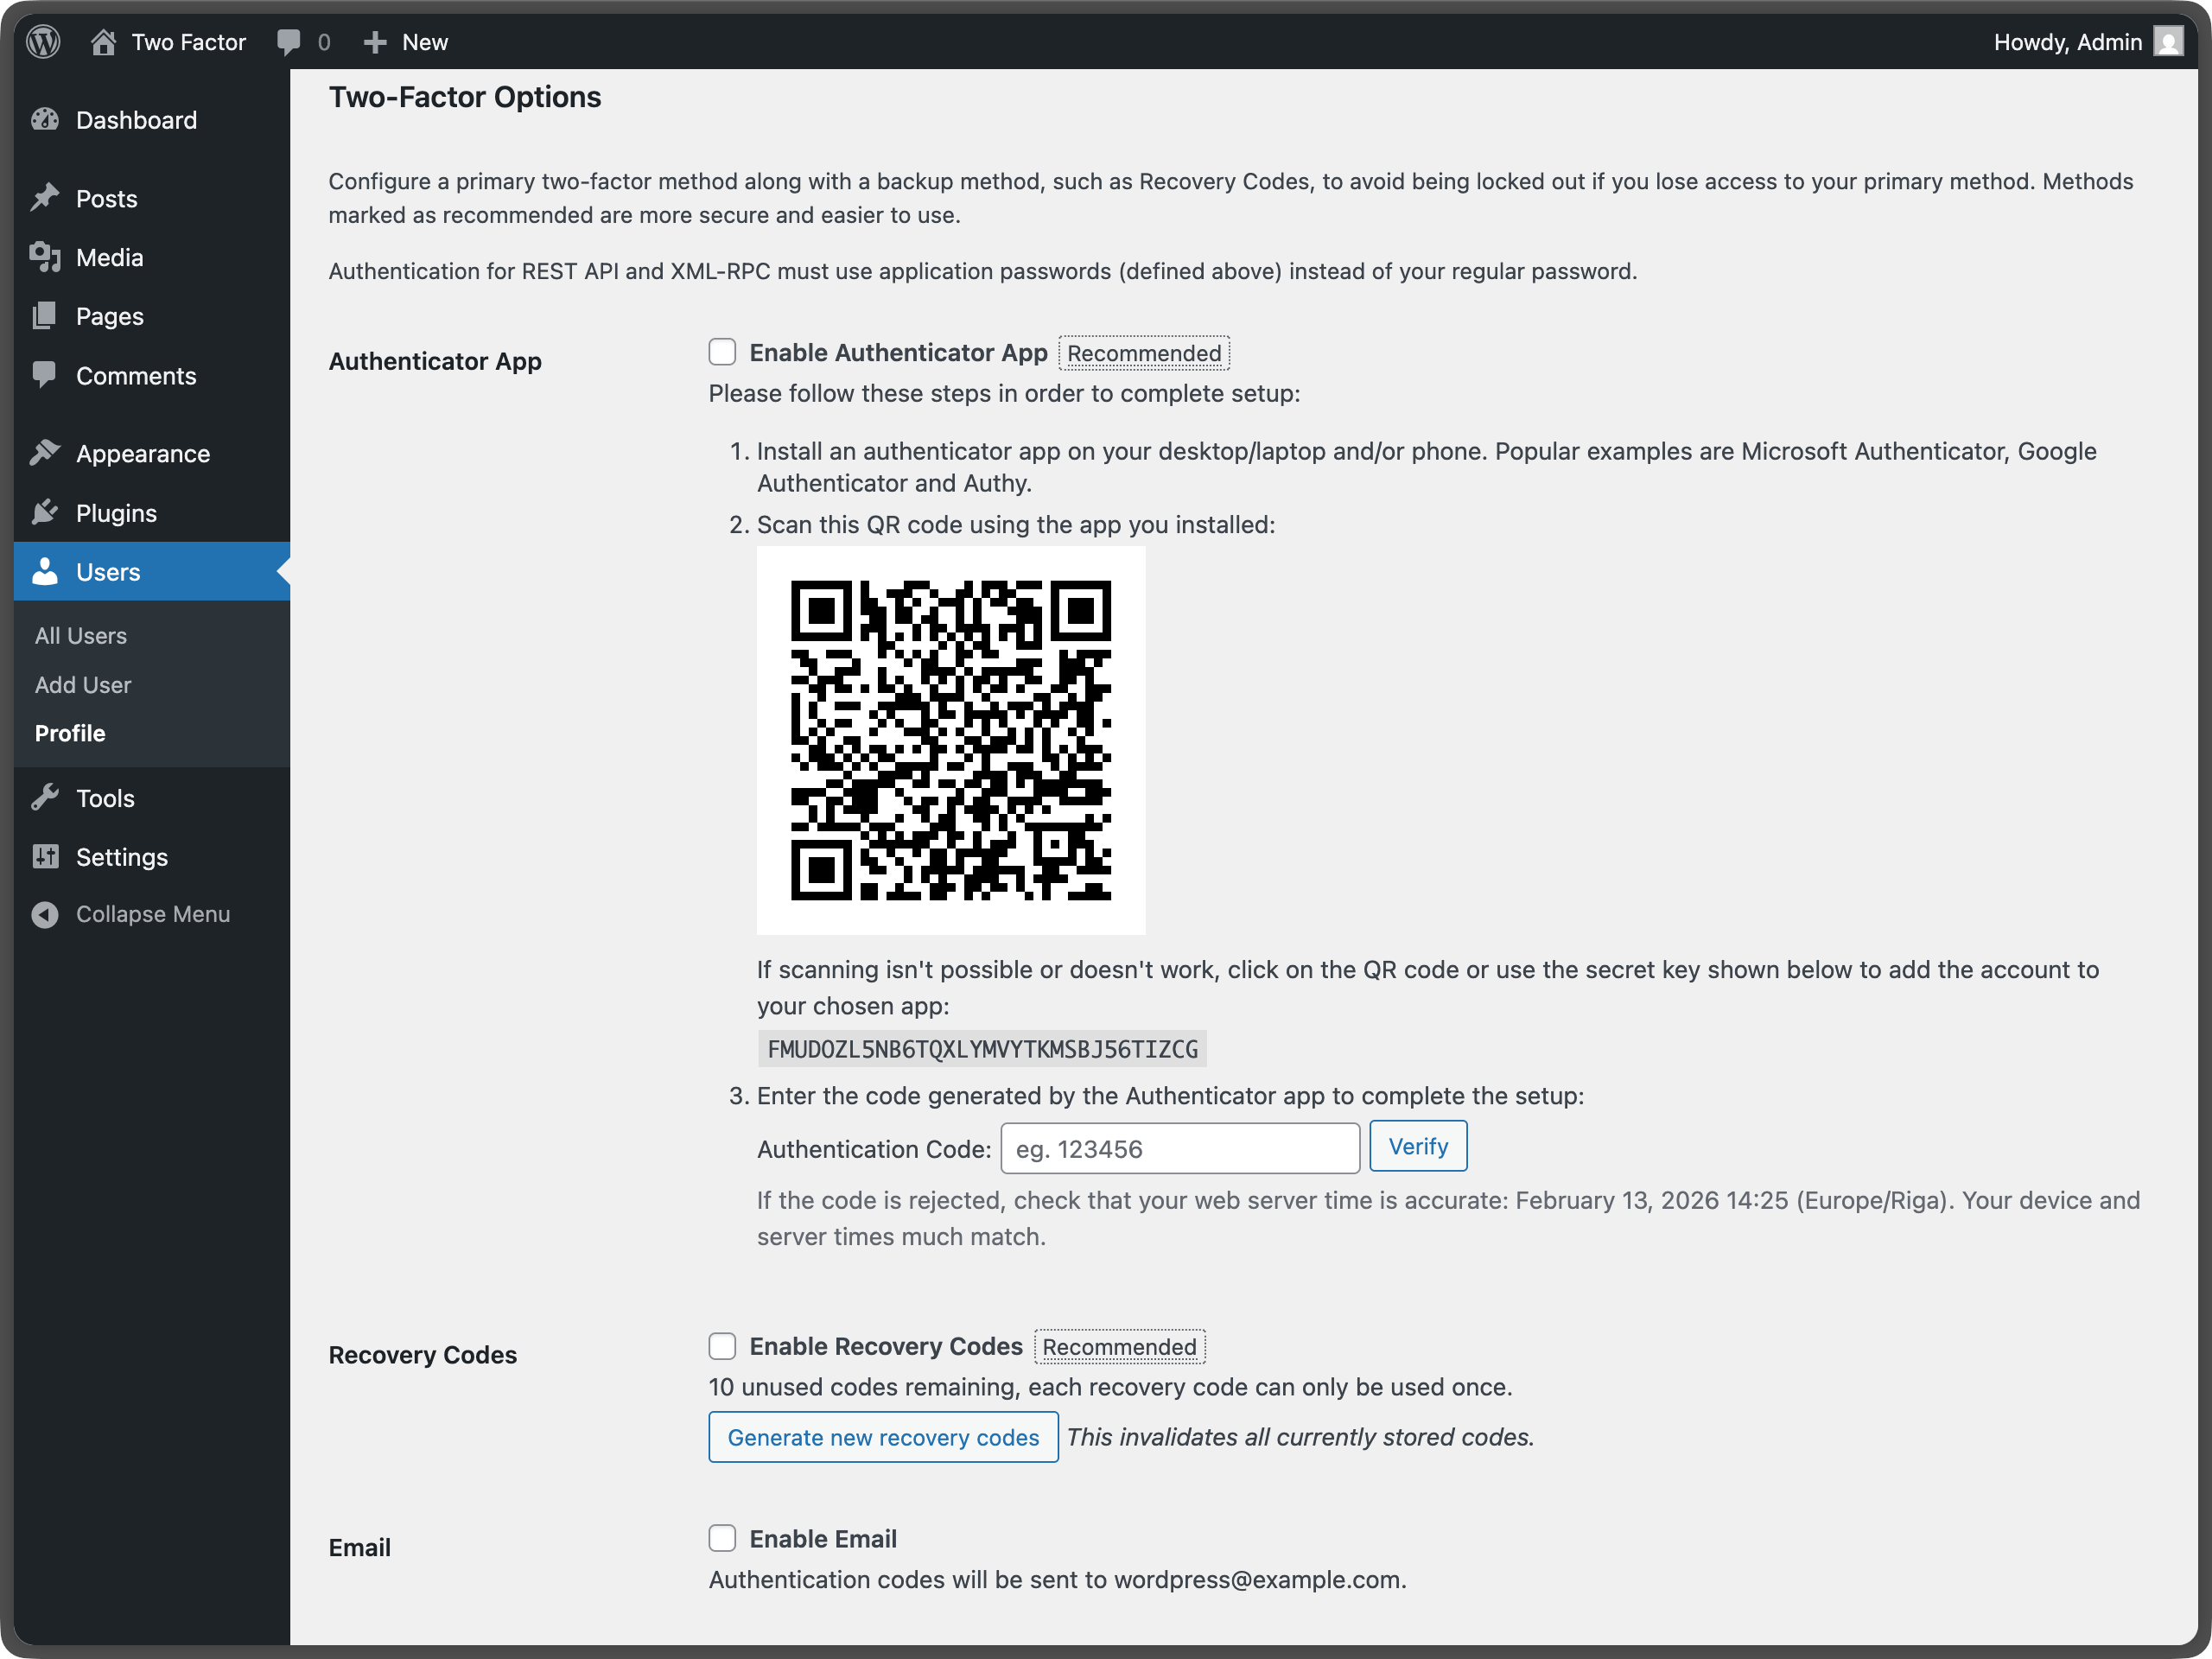
- İki faktörlü kimlik doğrulama seçeneklerini bulun: “İki faktörlü kimlik doğrulama seçenekleri” bölümüne ilerleyin.
- Yöntemlerinizi seçin: Bir veya daha fazla kimlik doğrulama sağlayıcısını etkinleştirin (site yöneticisinin bir veya daha fazla sağlayıcıyı gizlemiş olabileceğini ve bu nedenle kullanılabilir seçeneklerin değişebileceğini unutmayın):
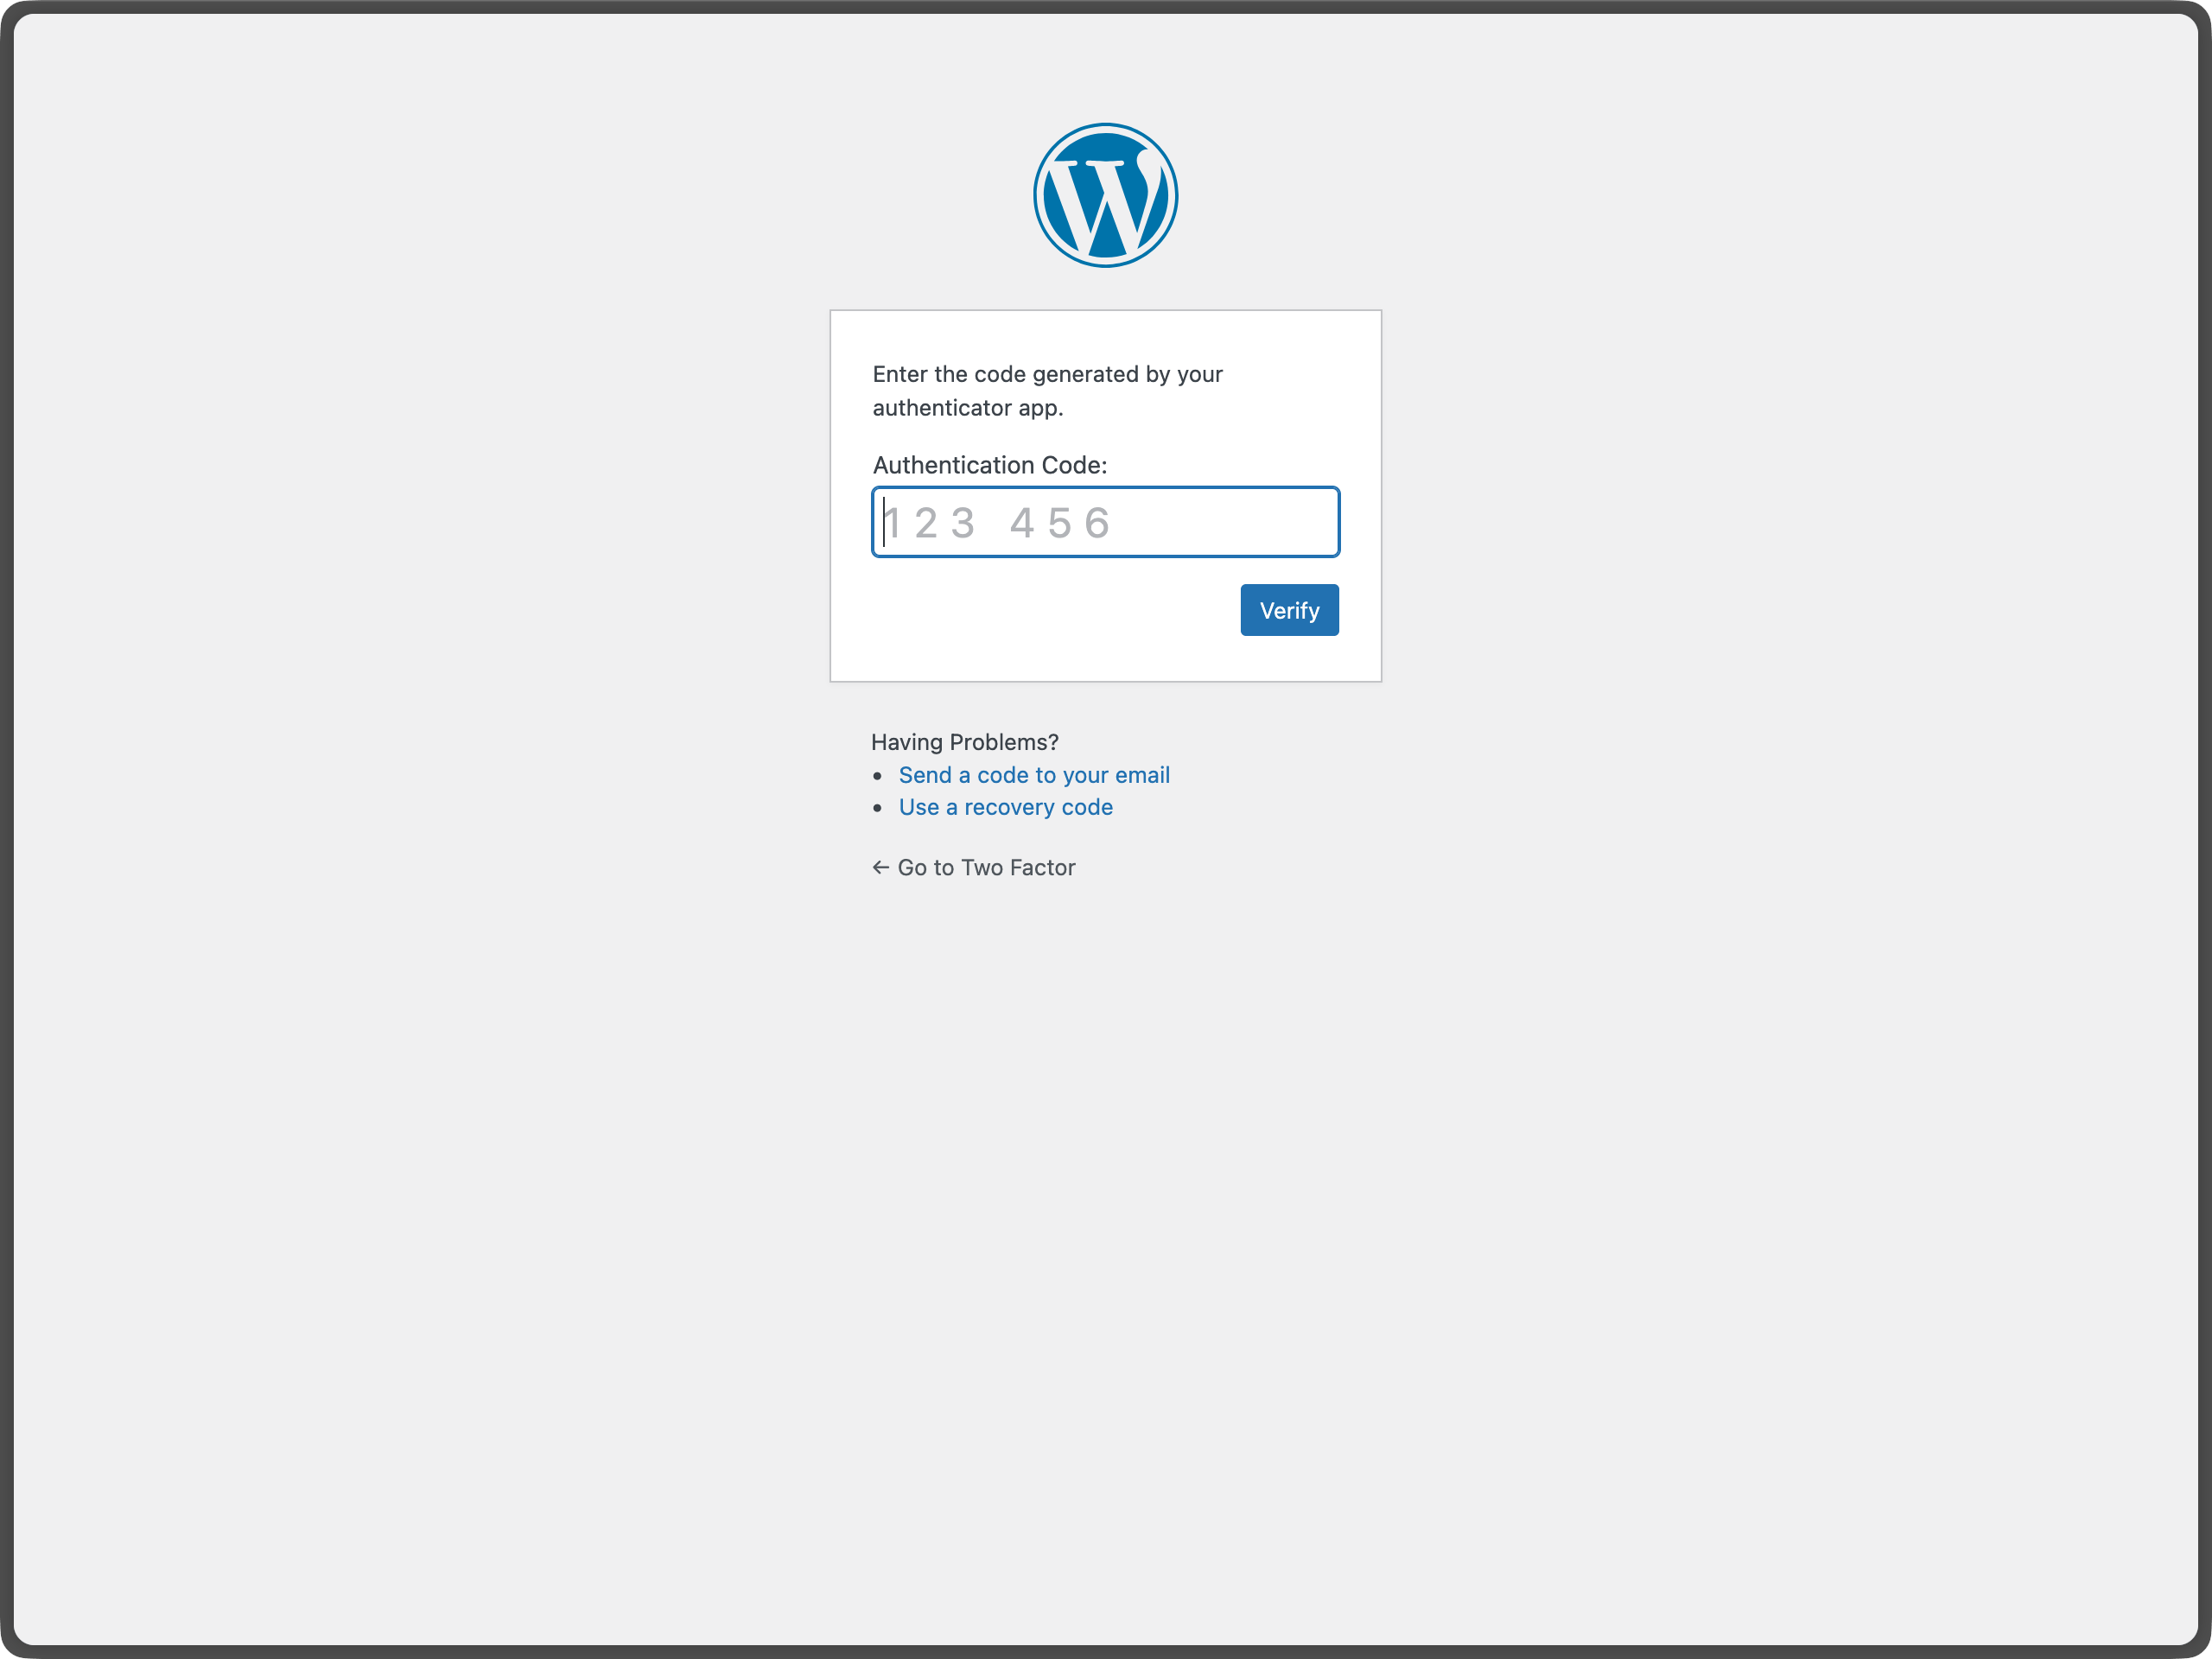
- Kimlik doğrulama uygulaması (TOTP) – Google Authenticator, Authy, 1Password veya Synology Secure SignIn gibi uygulamaları kullanın.
- E-posta kodları – Tek kullanımlık kodları e-posta yoluyla alın.
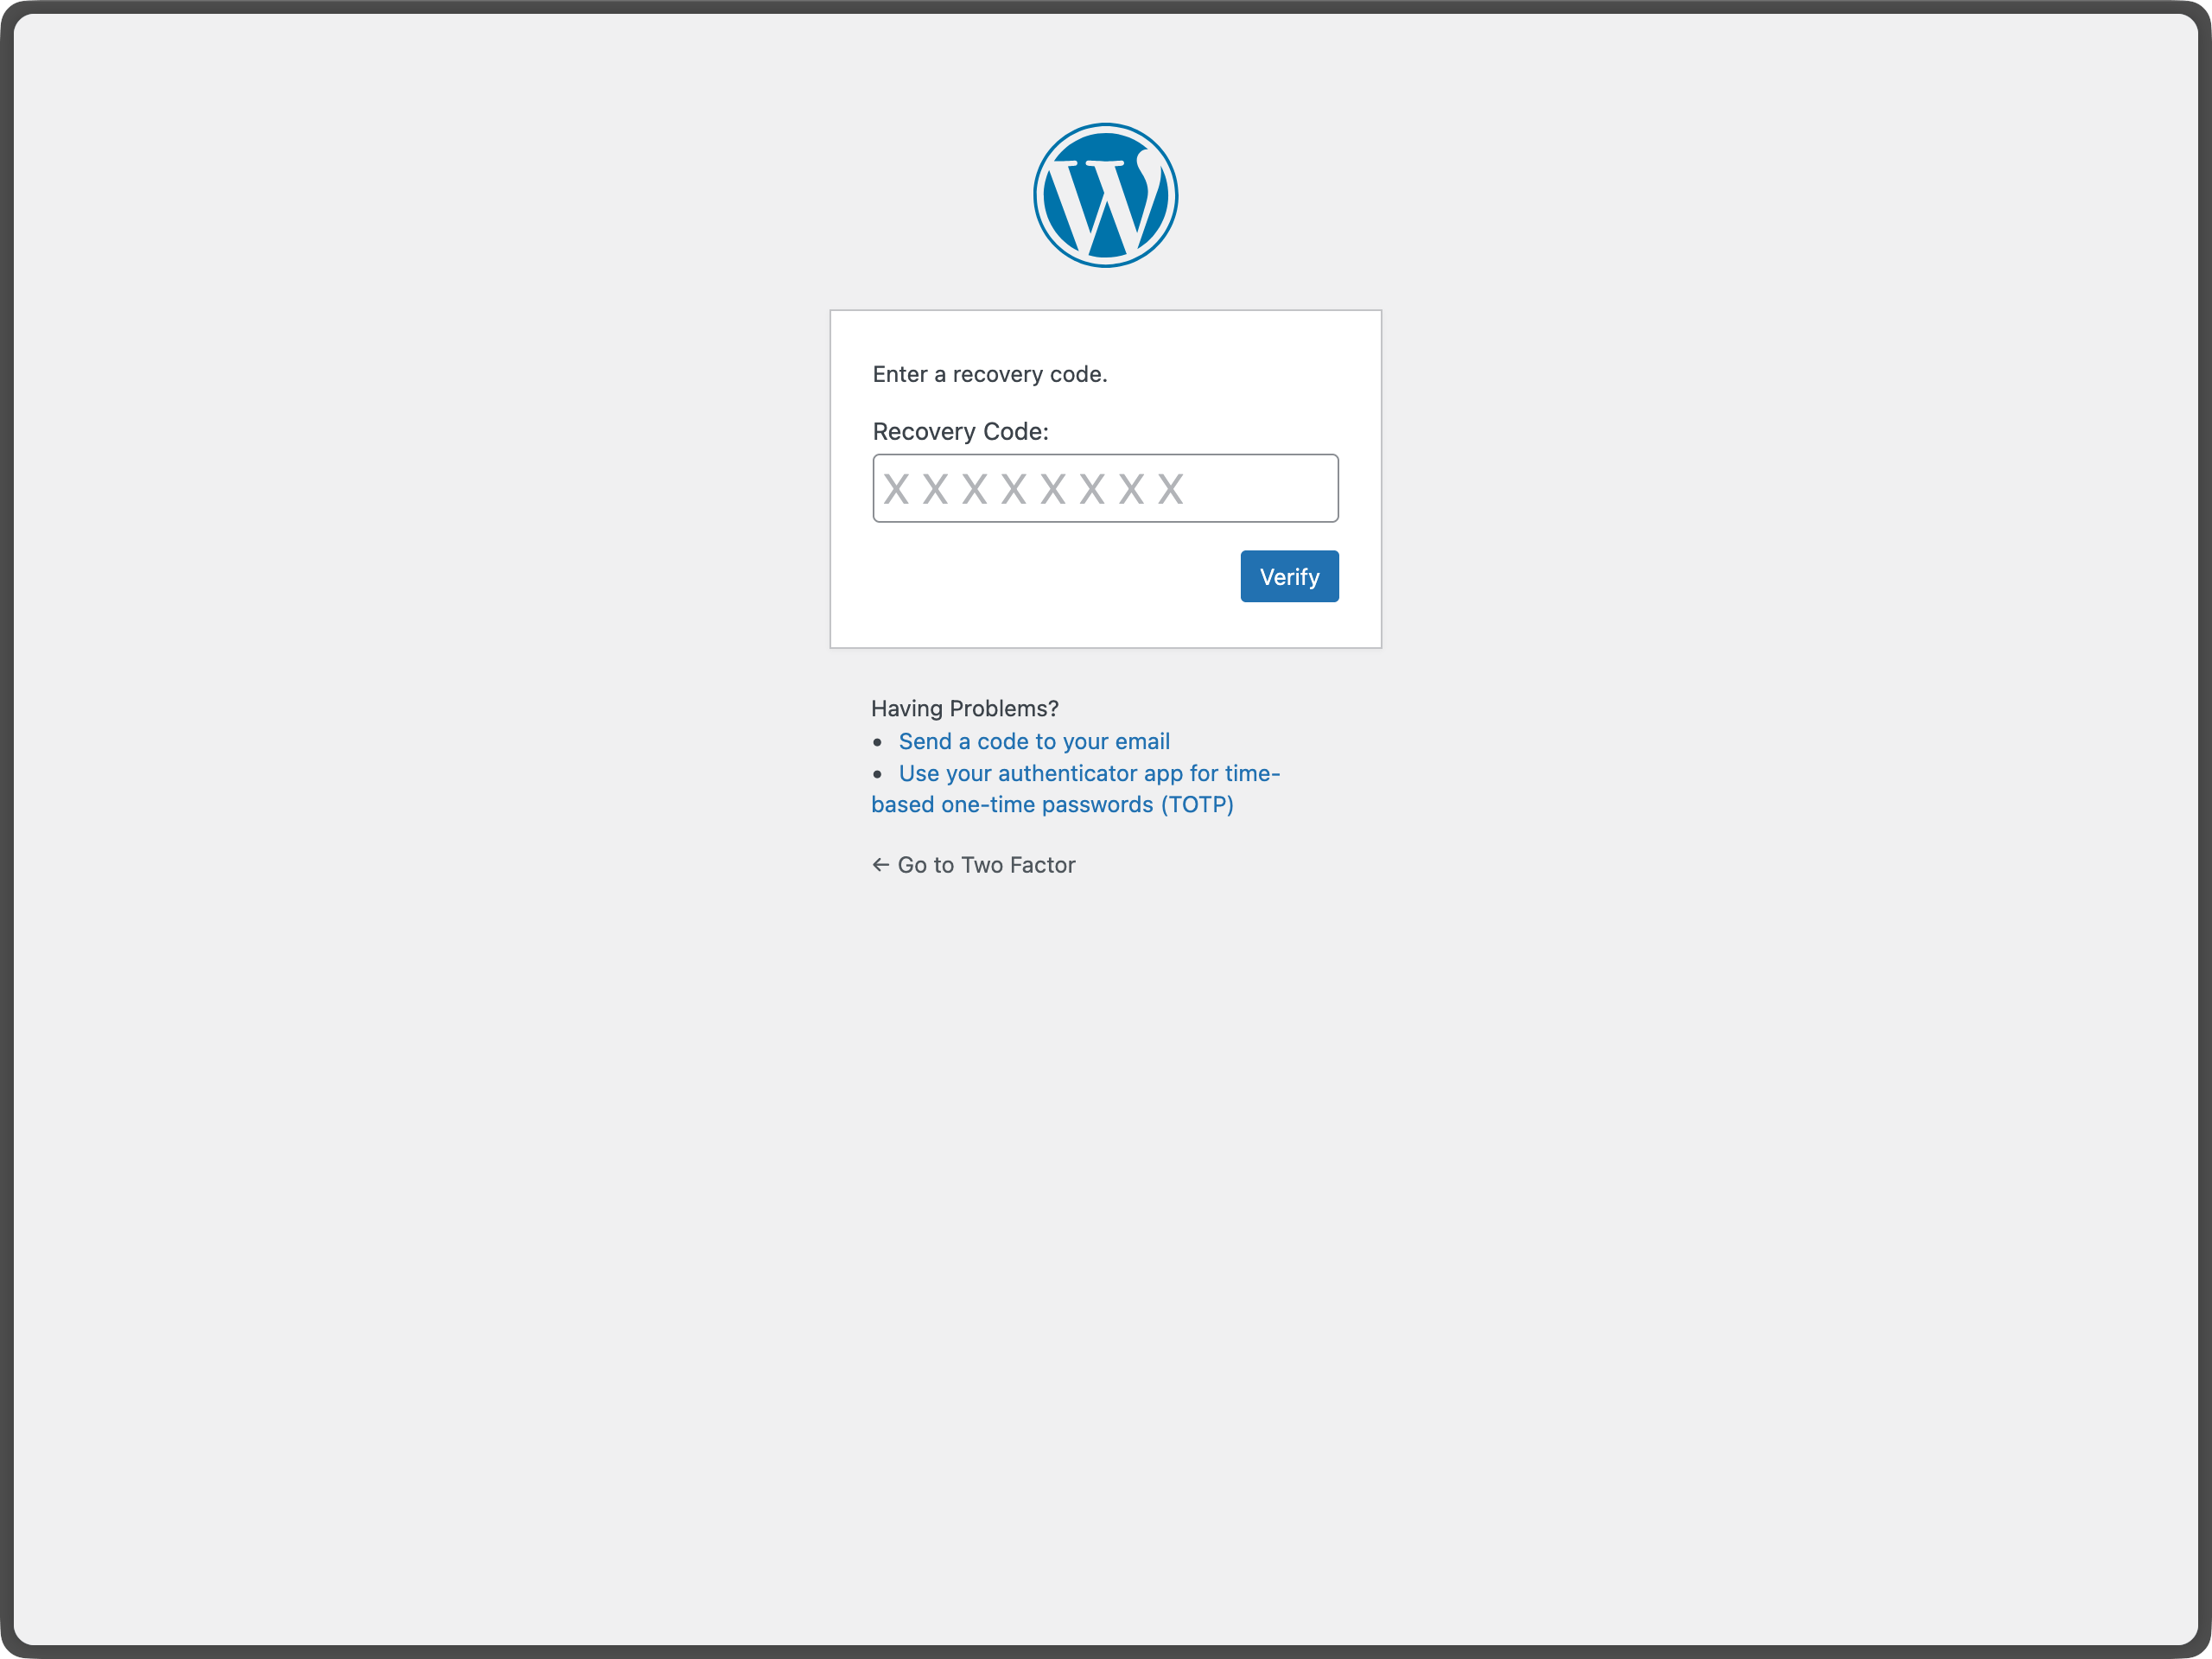
- Yedek kodlar – Acil durumlar için tek kullanımlık yedek kodlar oluşturun.
- Sahte yöntem – Yalnızca test amacıyla kullanılır (WP_DEBUG gerektirir).
- Her yöntemi yapılandırın: Etkinleştirilen her sağlayıcı için kurulum talimatlarını izleyin.
- Birincil yöntemi ayarla: Varsayılan kimlik doğrulama yönteminiz olarak hangisinin kullanılacağını seçin.
- Değişiklikleri kaydedin: Ayarlarınızı kaydetmek için “Profili Güncelle” düğmesine tıklayın.
Site yöneticileri için
- Eklenti ayarları: Eklenti, hangi sağlayıcıların site genelinde devre dışı bırakılacağını yapılandırmak için “Ayarlar Two-Factor” altında bir ayarlar sayfası sunar.
- Kullanıcı yönetimi: Yöneticiler, diğer kullanıcıların profillerini düzenleyerek 2FA ayarlarını yapılandırabilir.
- Güvenlik önerileri: Hesaplarına erişimlerini kaybetmelerini önlemek için kullanıcıları yedek yöntemleri etkinleştirmeye teşvik edin.
Kullanılabilir kimlik doğrulama yöntemleri
Kimlik doğrulama uygulaması (TOTP) – Önerilen
- Güvenlik: Yüksek – Zamana dayalı tek kullanımlık parolalar
- Kurulum: QR kodunu kimlik doğrulama uygulamasıyla tarayın.
- Uyumluluk: Google Authenticator, Authy, 1Password, Synology Secure SignIn ve diğer TOTP uygulamalarıyla çalışır.
- En uygun: İyi bir kullanım kolaylığıyla yüksek düzeyde güvenlik isteyen çoğu kullanıcı için
Yedek kodlar – Önerilen
- Güvenlik: Orta – Tek kullanımlık kodlar
- Kurulum: Acil erişim için 10 yedek kod oluşturun.
- Uyumluluk: Her yerde çalışır, özel bir donanım gerektirmez.
- En uygun: Diğer yöntemlerin kullanılamadığı durumlarda acil erişim için
E-posta kodları
- Güvenlik: Orta – E-posta yoluyla gönderilen tek kullanımlık kodlar
- Kurulum: Otomatik – WordPress e-posta adresinizi kullanır.
- Uyumluluk: E-posta kullanabilen tüm cihazlarla çalışır.
- En uygun: E-posta tabanlı kimlik doğrulamayı tercih eden kullanıcılar
FIDO U2F güvenlik anahtarları
- Tarayıcı desteğinin sona ermesi nedeniyle kullanımdan kaldırıldı ve eklentiden çıkarıldı.
Test yöntemi
- Güvenlik: Yok – Her zaman başarılı olur.
- Kurulum: Yalnızca WP_DEBUG etkinleştirildiğinde kullanılabilir.
- Amaç: Yalnızca test ve geliştirme için
- En uygun: Eklentiyi test eden geliştiriciler
Önemli notlar
HTTPS gereksinimi
- Tüm yöntemler hem HTTP hem de HTTPS kullanan sitelerde çalışır.
Tarayıcı uyumluluğu
- TOTP ve e-posta yöntemleri tüm cihazlarda ve tarayıcılarda çalışır.
Hesap kurtarma
- Hesabınıza erişiminizin engellenmesini önlemek için yedek kodları her zaman etkinleştirin.
- Tüm kimlik doğrulama yöntemlerine erişiminizi kaybederseniz site yöneticinizle iletişime geçin.
En İyi Güvenlik Uygulamaları
- Mümkün olduğunda birden fazla kimlik doğrulama yöntemi kullanın.
- Yedek kodları güvenli bir yerde saklayın.
- Kimlik doğrulama ayarlarınızı düzenli olarak gözden geçirin ve güncelleyin.
WordPress’te iki faktörlü kimlik doğrulama hakkında daha fazla bilgi için WordPress Gelişmiş Yönetim Güvenlik Kılavuzu‘na bakın.
Daha fazla geçmiş bilgisi için bu yazıya bakın.
Eylemler ve filtreler
Eklenti tarafından sağlanan eylem ve filtre kancalarının listesi aşağıdadır:
two_factor_providersfiltresi, e-posta ve zamana dayalı tek kullanımlık parolalar gibi kullanılabilir iki faktörlü kimlik doğrulama sağlayıcılarını geçersiz kılar. Dizi değerleri, iki faktörlü kimlik doğrulama sağlayıcılarının PHP sınıf adlarıdır.two_factor_providers_for_userfiltresi, belirli bir kullanıcı için kullanılabilir iki faktörlü kimlik doğrulama sağlayıcılarını geçersiz kılar. Dizi değerleri sağlayıcı sınıflarının örnekleridir veWP_Userkullanıcı nesnesi ikinci bağımsız değişken olarak kullanılabilir.two_factor_enabled_providers_for_userfiltresi, bir kullanıcı için etkinleştirilen iki faktörlü kimlik doğrulama sağlayıcılarının listesini geçersiz kılar. İlk bağımsız değişken, etkinleştirilmiş sağlayıcı sınıf adlarını değer olarak içeren bir dizidir; ikinci bağımsız değişken ise kullanıcı kimliğidir (ID).two_factor_is_required_for_userfiltresi, bir kullanıcı için iki aşamalı doğrulamanın zorunlu olup olmadığını denetler. İki aşamalı akışı atlamak içinfalsedöndürün (örneğin güvenilir IP adresleri için). İlk bağımsız değişken bir mantıksal değerdir (kullanıcının birincil bir sağlayıcı yapılandırmış olup olmadığı), ikinci bağımsız değişken iseWP_Usernesnesidir.two_factor_fallback_provider_for_userfiltresi, kullanıcının kayıtlı iki aşamalı sağlayıcılarından hiçbiri artık kayıtlı olmadığında (örneğin bir sağlayıcı eklentisi devre dışı bırakıldıktan sonra) zorla devreye alınan sağlayıcıyı geçersiz kılar. Varsayılan değerTwo_Factor_Email‘dir. İlk bağımsız değişken sağlayıcı sınıf adı, ikincisi kullanıcı kimliği, üçüncüsü ise kullanıcı için kaydedilmiş ancak artık kayıtlı olmayan sağlayıcı sınıf adları dizisidir. Döndürülen sağlayıcı kayıtlı olmalı ve kullanıcı için kullanılabilir olmalıdır (is_available_for_user()); aksi hâlde kullanıcı, bir yedekle içeri alınmak yerine bir hatayla karşılaşır.two_factor_user_authenticated, kimlik doğrulama işleminin hemen ardından oturum açan kullanıcıyı belirlemek için ilk bağımsız değişken olarak oturum açmışWP_Usernesnesini alan bir eylemdir.two_factor_user_api_login_enablefiltresi, REST API ve XML-RPC için kimlik doğrulamayı yalnızca uygulama parolalarıyla sınırlar. İkinci bağımsız değişken olarak kullanıcı kimliğini (ID) sağlar.two_factor_email_token_ttlfiltresi, bir e-posta belirtecinin oluşturulduktan sonra geçerli kabul edileceği süreyi saniye cinsinden geçersiz kılar. İlk bağımsız değişken olarak saniye cinsinden süreyi, ikinci bağımsız değişken olarak ise kimliği doğrulananWP_Usernesnesinin kimliğini (ID) alır.two_factor_email_token_lengthfiltresi, e-posta belirteçleri için varsayılan 8 karakterlik uzunluğu geçersiz kılar.two_factor_backup_code_lengthfiltresi, yedek kodlar için varsayılan 8 karakterlik uzunluğu geçersiz kılar. İkinci bağımsız değişken olarak ilgili kullanıcınınWP_Usernesnesini sağlar.two_factor_rest_api_can_edit_userfiltresi, bir kullanıcının Two-Factor ayarlarının REST API üzerinden düzenlenip düzenlenemeyeceğini belirleyen ayarı geçersiz kılar. İlk bağımsız değişken mevcut$can_editmantıksal (boolean) değeri, ikinci bağımsız değişken ise kullanıcı kimliğidir (ID).two_factor_before_authentication_prompt, sağlayıcı nesnesini alan ve kimlik doğrulama giriş formunda gösterilen istemden önce çalışan bir eylemdir.two_factor_after_authentication_prompt, sağlayıcı nesnesini alan ve kimlik doğrulama giriş formunda gösterilen istemden sonra çalışan bir eylemdir.two_factor_after_authentication_input, sağlayıcı nesnesini alan ve kimlik doğrulama giriş formunda gösterilen giriş alanından sonra çalışan bir eylemdir (formda giriş alanı yoksa eylem,two_factor_after_authentication_prompteyleminden hemen sonra çalışır).two_factor_login_backup_links, iki faktörlü kimlik doğrulama giriş formunda görüntülenen yedek bağlantıları filtreler.two_factor_login_nonce_failedaksiyonu, bir oturum açma nonce’u doğrulamayı geçemediğinde tetiklenir. Nonce’un sunulduğu kullanıcının kimliğini ilk bağımsız değişken, nedeni ise ikinci bağımsız değişken olarak sağlar:no_nonce_stored,expiredveyamismatch.two_factor_log_login_nonce_failuresfiltresi, doğrulaması başarısız olan bir oturum açma nonce’unun PHP hata günlüğüne yazılıp yazılmayacağını geçersiz kılar.expiredvemismatchiçin varsayılan değer true,no_nonce_storediçin ise false’tur; bu son duruma kimliği doğrulanmamış herhangi bir istek ulaşabilir. Kullanıcı kimliğini ikinci bağımsız değişken, nedeni ise üçüncü bağımsız değişken olarak sağlar.
WP-CLI komutları
Eklenti, iki adımlı doğrulamayı komut satırından yönetmek için bir wp two-factor WP-CLI ad alanı içerir. Tüm komutlar bir kullanıcıyı kimlik, kullanıcı adı veya e-posta ile kabul eder.
wp two-factor status <user>— Bir kullanıcının geçerli 2FA durumunu gösterir (salt okunur).--format=jsonbiçimini destekler.wp two-factor list-providers— Kayıtlı tüm iki aşamalı sağlayıcıları listeler.wp two-factor enable <user> <provider>— Bir kullanıcı için bir sağlayıcıyı etkinleştirir. Paylaşılan bir gizli anahtar gerektiren sağlayıcılar (TOTP gibi) bu şekilde etkinleştirilemez ve bunun yerine sizi profil sayfasına yönlendirir.wp two-factor disable <user> [<provider>]— Tek bir sağlayıcıyı devre dışı bırakır ya da bir sağlayıcı verilmediğinde kullanıcının tüm 2FA ayarlarını tamamen sıfırlar. Her iki biçim de--yesparametresi verilmedikçe onay ister.wp two-factor backup-codes generate <user> [--count=<n>]— Bir kullanıcı için yeni bir yedek kodları kümesi üretir ve var olanların yerine koyar. Varsayılan olarak 10 kod üretilir.wp two-factor unlock <user>— Bir kullanıcının 2FA yapılandırmasını değiştirmeden, oturum açma hız sınırını/gazlamasını temizler.
Tam liste için wp help two-factor, belirli bir komutun seçenekleri ve örnekleri için wp help two-factor <command> komutunu çalıştırın.
İki faktörlü kimlik doğrulama sonrası yönlendirme
İki faktörlü kimlik doğrulama işlemini tamamladıktan sonra kullanıcıları belirli bir URL’ye yönlendirmek için WordPress çekirdeğinde yerleşik olan login_redirect filtresini kullanın. Bu filtre, standart WordPress oturum açma işlemindekiyle aynı şekilde çalışır:
add_filter( 'login_redirect', function( $redirect_to, $requested_redirect_to, $user ) {
    return home_url( '/dashboard/' );
}, 10, 3 );
Ekran Görüntüleri
SSS
Two-Factor eklentisi hangi PHP ve WordPress sürümlerini destekliyor?
Bu eklenti, WordPress’in son iki ana sürümünü ve bu WordPress sürümlerinin desteklediği en düşük PHP sürümünü destekler.
Nasıl geri bildirim gönderebilir veya bir hata konusunda yardım alabilirim?
Hataları, özellik önerilerini veya güvenlikle ilgili olmayan diğer geri bildirimleri bildirmek için en uygun yer Two Factor GitHub sorunları sayfasıdır. Yeni bir sorun bildirmeden önce aynı geri bildirimin başka biri tarafından bildirilip bildirilmediğini kontrol etmek için lütfen mevcut sorunlarda arama yapın.
Güvenlik açıklarını nerede bildirebilirim?
Eklentiye katkıda bulunanlar ve WordPress topluluğu güvenlik açıklarını ciddiye alır. Bulgularınızı sorumlu bir şekilde bildirmenizi takdir ediyor ve katkılarınızı belirtmek için elimizden gelen çabayı göstereceğiz.
Bir güvenlik sorununu bildirmek için lütfen WordPress HackerOne programını ziyaret edin.
Tüm kimlik doğrulama yöntemlerime erişimimi kaybedersem ne olur?
Yedek kodları etkinleştirdiyseniz hesabınıza yeniden erişmek için bunlardan birini kullanabilirsiniz. Yedek kodlarınız yoksa veya hepsini kullandıysanız hesabınızı sıfırlamak için site yöneticinizle iletişime geçmeniz gerekir. Bu nedenle yedek kodları her zaman etkinleştirmeniz ve güvenli bir yerde saklamanız önemlidir.
Bu eklentiyi WebAuthn ile kullanabilir miyim?
Eklenti daha önce, WebAuthn’ın öncüsü olan FIDO U2F’yi destekliyordu. buraya WebAuthn desteği ekleme için açık bir talep var.
Two-Factor ile geçiş anahtarlarını veya donanım güvenlik anahtarlarını kullanmanın önerilen bir yolu var mı?
Evet. Geçiş anahtarları ve donanım güvenlik anahtarları için Two-Factor Provider: WebAuthn eklentisini kurabilirsiniz. Eklenti doğrudan Two-Factor ile bütünleşir ve kullanıcılara ek bir iki adımlı kimlik doğrulama seçeneği olarak WebAuthn tabanlı kimlik doğrulama ekler.
Bu eklenti WordPress Multisite üzerinde çalışır mı?
Evet. Two-Factor eklentisi WordPress Multisite ile uyumludur. Her kullanıcı kendi 2FA ayarlarını profili üzerinden yapılandırır; kimlik doğrulama kodları WordPress kullanıcı meta verilerinde saklandığından yapılandırma kullanıcı hesabına bağlıdır ve ağdaki tüm sitelerde geçerlidir. Ancak ağ genelinde geçerli ayarlar yoktur — süper yönetici, Ağ Yöneticisi panelinden 2FA’yı genel olarak zorunlu kılamaz ya da yapılandıramaz. Belirli bir kullanıcı için 2FA’yı yönetmek üzere, kullanıcının hesabının bulunduğu herhangi bir sitede profilini düzenleyin.
Kilitlenmiş bir kullanıcının 2FA’sı nasıl devre dışı bırakılır?
Yönetici olarak WordPress yönetim panelinde Kullanıcılar Tüm kullanıcılar bölümüne gidin, ilgili kullanıcının profilinde Düzenle düğmesine tıklayın, Two-Factor seçenekleri bölümüne inin, etkinleştirilmiş tüm yöntemlerin işaretini kaldırın ve ardından Kullanıcıyı güncelle düğmesine tıklayın. Bu işlem o kullanıcı için 2FA’yı kaldırır; kullanıcı böylece yalnızca parolasıyla giriş yapabilir. Aynı işlemi WP-CLI üzerinden wp two-factor disable –yes komutuyla da yapabilirsiniz; bu komut tam bir sıfırlama yapar (yukarıdaki WP-CLI Komutları bölümüne bakın). Kullanıcı yeniden giriş yaptığında, 2FA’yı yeniden etkinleştirmesini ve yeni yedek kodlar oluşturmasını önerin.
Tüm kullanıcılar veya belirli roller için 2FA zorunlu tutulabilir mi?
Eklentinin arayüzü üzerinden değil — yerleşik bir zorunlu kılma ayarı yok. Ancak geliştiriciler, kullanıcı ya da rol bazında hangi sağlayıcıların kullanılabileceğini denetlemek için
two_factor_providers_for_userfiltresini kullanabilir ve 2FA kurmamış kullanıcıları yönlendirmek için bunu özel mantıkla birleştirebilir. Yerleşik zorunlu kılma desteği bilinen ve takip edilen bir özellik talebidir — tartışmayı GitHub konusu #255 adresinden izleyebilirsiniz.
İncelemeler


Katkıda Bulunanlar ve Geliştiriciler
“Two Factor” açık kaynaklı yazılımdır. Aşağıdaki kişiler bu eklentiye katkıda bulunmuşlardır.
Katkıda bulunanlar


“Two Factor” 43 dile çevrildi. Katkıda bulundukları için çevirmenlere teşekkürler.
“Two Factor” eklentisini dilinize çevirin.
Geliştirmeyle ilgilenir misiniz?
Kodu görüntüleyin, SVN deposuna göz atın ya da RSS ile geliştirme günlüğüne abone olun.
Değişiklik Kaydı
0.17.0 – 2026-09-25
- Güvenlik düzeltmeleri: Normal parolaların REST API ve XML-RPC isteklerinde iki adımlı doğrulama gerekliliğini aşamaması sağlandı (@faisalahammad, #989). Sorunu sorumlu bir biçimde bildirdiği için mqrble’ya teşekkür ederiz.
- Güvenlik düzeltmeleri: Başarısız giriş nonce doğrulaması için tanılama eklendi (@georgestephanis, #973). Sorunu sorumlu bir biçimde bildirdiği için Ananda Dhakal’a (Patchstack) teşekkür ederiz.
- Yeni özellikler:
wp two-factorkomutlarıyla WP-CLI desteği eklendi (@masteradhoc, #905) - Yeni özellikler:
two_factor_is_required_for_userfiltresiyle yapılan kasıtlı atlamalara saygı gösterildi (@masteradhoc, #882) - Yeni özellikler: Bir kullanıcının kayıtlı sağlayıcıları artık kayıtlı değilse kullanılmak üzere
two_factor_fallback_provider_for_userfiltresi eklendi (@masteradhoc, #882) - Yeni özellikler: Tükenmek üzere olan kurtarma kodları için erken bildirim eklendi (@masteradhoc, #907)
- Yeni özellikler: Gizlilik politikası içeriği kaydı eklendi, @masteradhoc tarafından #869 içinde
- Hata düzeltmeleri: Nonce üretimi sırasında CSPRNG kullanılamadığında güvenli kilitleme uygulandı, @dknauss tarafından #877 içinde
- Hata düzeltmeleri: Oturum açma nonce’u artık yalnızca süresi dolduğunda temizleniyor, @georgestephanis tarafından #980 içinde
- Hata düzeltmeleri: E-posta sağlayıcısındaki ayrıştırılmamış
REMOTE_ADDRuyarısı düzeltildi, @masteradhoc tarafından #975 içinde - Hata düzeltmeleri: Doğrulayıcı uygulama sıfırlandıktan sonra TOTP doğrulama düğmesi düzeltildi, @lakrisgubben tarafından #979 içinde
- Hata düzeltmeleri: Eklenti kaldırılırken
two_factor_enabled_providersseçeneği siliniyor, @faisalahammad tarafından #903 içinde - Hata düzeltmeleri: Yanıltıcı bildirim düzeltildi, @masteradhoc tarafından #858 içinde
- Hata düzeltmeleri: Karma kitleye görülen oturum açma hatası bildirimi bilgilendirme amaçlı olacak biçimde yeniden ifade edildi, @dknauss tarafından #922 içinde
- Hata düzeltmeleri: Güvenli başarısızlık mekanizması yeniden yapılandırıldı, @masteradhoc tarafından #927 içinde
- Hata düzeltmeleri: Sağlayıcıya özgü yedek bildirimler için kapsam eklendi, @dknauss tarafından #923 içinde
- Hata düzeltmeleri: #910 içinde @masteradhoc tarafından HTML5 doğrulama sorunları düzeltildi
- Hata düzeltmeleri: #933 içinde @masteradhoc tarafından, bir kullanıcının 2FA sağlayıcısı kayıt dışı bırakıldığında kullanıcı listesi tablosunda oluşan fatal hatalar (
wp_die) düzeltildi - Geliştirme güncellemeleri: #834 içinde @masteradhoc tarafından WordPress 7.0 sürümüne hazırlık yapıldı
- Geliştirme güncellemeleri: #900 içinde @masteradhoc tarafından WordPress 7.1 sürümüne hazırlık yapıldı
- Geliştirme güncellemeleri: #963 içinde @masteradhoc tarafından
login_header()velogin_footer()işlevleri WP 7.1 ile eşitlendi - Geliştirme güncellemeleri: #972 içinde @masteradhoc tarafından PHPStan 2.x sürümüne güncellendi ve
includes/dizini analiz dışında bırakıldı - Geliştirme güncellemeleri: #948 içinde @masteradhoc tarafından PHPStan’ın 3, 4 ve 5 sürümlerine karşı doğrulama yapıldı
- Geliştirme güncellemeleri: #947 içinde @obenland tarafından
wp-coding-standards/wpcspaketi 3.4.1 sürümüne güncellendi - Geliştirme güncellemeleri: #818 içinde @aslamdoctor tarafından birden çok dosyadaki PHPCS ve PHPStan sorunları düzeltildi
- Geliştirme güncellemeleri: #942 içinde @masteradhoc tarafından test paketindeki
ReflectionProperty::setAccessible()veReflectionMethod::setAccessible()çağrıları kaldırıldı - Geliştirme güncellemeleri: Tokensız yükleme için OIDC izni ekleyerek Codecov rozetini @nimesh-xecurify tarafından #856 içinde düzeltme
- Geliştirme güncellemeleri: GitHub Actions iş akışlarını @johnbillion tarafından #892 içinde güncelleme
- Geliştirme güncellemeleri: Playground PR önizleme eylemini @obenland tarafından #985 içinde v4 sürümüne güncelleme
- Geliştirme güncellemeleri: Çoklu site, kilitlenen kullanıcılar ve rol zorlaması için SSS maddeleri @masteradhoc tarafından #881 içinde ekleme
- Geliştirme güncellemeleri:
.mddosyalarını iki adımlı doğrulamadaki en son değişiklik ve gereksinimlerle güncelleme @masteradhoc tarafından #929 içinde - Geliştirme güncellemeleri: PR şablonunu @masteradhoc tarafından #870 içinde güncelleme
- Geliştirme güncellemeleri: CI düzeltmesi: PHPStan yanlış pozitifi ve matris fail-fast’i @georgestephanis tarafından #974 içinde
- Bağımlılık güncellemeleri:
qrcode-generatorçalışma zamanı bağımlılığını @kasparsd tarafından güncelleme - Bağımlılık güncellemeleri:
qsveexpresspaketlerini @dependabot[bot] tarafından #895 içinde güncelleme - Bağımlılık güncellemeleri: adm-zip ve
@wordpress/scriptspaketlerini @dependabot[bot] tarafından #988 içinde güncelleme
0.16.0 – 2026-03-27
- Kırıcı değişiklikler: Eski FIDO U2F sağlayıcı desteği kaldırıldı (#439).
- Yeni özellikler: wp-admin’de eklenti yapılandırması için ayrı bir ayarlar sayfası eklendi (#764).
- Yeni özellikler: Bağlama uygun kurtarma/yardım bağlantılarını özelleştirebilmeleri için, #615 ile bir destek bağlantıları filtresi eklendi.
- Yeni özellikler: Yedek kodları arayüzünün görünümü ve davranışı, #804 ile yenilendi.
- Hata düzeltmeleri: TOTP sağlayıcısı devre dışı bırakıldığında saklanan TOTP gizli anahtarlarının, #802 ile silinmesi sağlandı.
- Hata düzeltmeleri: Beklenen sağlayıcılar kaybolduğunda giriş/ayarlar denetimlerinin erişime izin verecek biçimde başarısız olmaması için sağlayıcı işleyişi, #586 ile sıkılaştırıldı.
- Hata düzeltmeleri: Kullanıcı ayarlarında yalnızca yapılandırılmış sağlayıcıların kaydedilmesi ve etkinleştirilmesi, #798 ile sağlandı.
- Hata düzeltmeleri: Ayarlar sayfasının erişilebilirliği iyileştirildi ve profil ayarları bağlantısının davranışı, #828 ve #830 ile düzeltildi.
- Hata düzeltmeleri: Sağlayıcı dosyalarındaki PHPCS ihlalleri, #851 ile giderildi.
- Geliştirme güncellemeleri: Giriş stilleri ve sağlayıcı betikleri satır içi çıktıdan kuyruğa alınmış/harici varlıklara, #807 ve #814 ile taşındı.
- Geliştirme güncellemeleri: Satır içi belgeler ve statik analiz uyumluluğu (WPCS/phpstan), #810, #815 ve #817 ile iyileştirildi.
- Geliştirme Güncellemeleri: #825, #841 ve #842 ile birim testlerinin güvenilirliğini artırın ve CI kod kapsamı raporlamasını entegre edin.
- Geliştirme Güncellemeleri: #835, #837, #843 ve #849 ile benioku belgelerini güncelleyin ve CI iş akışı altyapısını modernleştirin.
- Bağımlılık güncellemeleri: #794 ile
qspaketini 6.14.1 sürümünden 6.14.2 sürümüne yükseltin. - Bağımlılık güncellemeleri: #816 ile
basic-ftppaketini 5.0.5 sürümünden 5.2.0 sürümüne yükseltin. - Bağımlılık güncellemeleri: #799 ile otomatik kod denetimi/biçimlendirme güncellemelerini ve bunlarla ilişkili Composer paket güncellemelerini uygulayın.
0.15.0 – 2026-02-13
- Kırıcı değişiklikler: @kasparsd tarafından #660 ve #793 içinde iki aşamalı doğrulama akışı yalnızca beklendiğinde tetikleniyor.
- Yeni özellikler: @todeveni tarafından #728 içinde iki aşamalı doğrulama kodu e-postalarına kullanıcı IP adresi ve bağlama uygun uyarı eklendi
- Yeni özellikler: @masteradhoc tarafından #789 içinde TOTP için e-posta metni iyileştirildi
- Yeni özellikler: @hardikRathi tarafından #740 içinde, profileline hızlı erişim için eklenti listesine “Ayarlar” eylem bağlantısı eklendi
- Yeni özellikler: @eric-michel tarafından #742 içinde ek form kancaları
- Yeni özellikler: @ericmann tarafından #656 içinde RFC6238 ile tam uyumluluk
- Yeni özellikler: TOTP kurulumunda tutarlı kullanıcı deneyimi @kasparsd tarafından #792 içinde sağlandı
- Belgelendirme:
@sincebelgelendirmesi @masteradhoc tarafından #781 içinde yapıldı - Belgelendirme: Kullanıcı ve yönetici belgeleri @jeffpaul tarafından #701 içinde güncellendi, daha fazla ekran görüntüsüne hazırlık yapıldı
- Belgelendirme: Değişiklik günlüğü ve emeği geçenler @jeffpaul tarafından #696 içinde eklendi, sürüm notları güncellendi
- Belgelendirme: readme.txt @masteradhoc tarafından #785 içinde sadeleştirildi
- Belgelendirme: TOTP kurulum yönergelerinin üstüne tarih ve saat bilgisi @masteradhoc tarafından #772 içinde eklendi
- Belgelendirme: TOTP kurulum yönergeleri @masteradhoc tarafından #763 içinde netleştirildi
- Belgelendirme: RELEASING.md @jeffpaul tarafından #787 içinde güncellendi
- Geliştirme güncellemeleri:
masterüzerine birleştirmeler için SVN trunk dağıtımları @kasparsd tarafından #738 içinde duraklatıldı - Geliştirme güncellemeleri: PHP uyumluluğu için CI denetimleri @kasparsd tarafından #739 içinde düzeltildi
- Geliştirme güncellemeleri: @kasparsd tarafından #744 kapsamında Playground referansları düzeltildi
- Geliştirme güncellemeleri: @kasparsd tarafından #745 kapsamında e-postalara yeni yardımcı metin eklenirken mevcut çeviriler korundu
- Geliştirme güncellemeleri: @masteradhoc tarafından #760 kapsamında
missing_direct_file_access_protectionhatası giderildi - Geliştirme güncellemeleri: @masteradhoc tarafından #754 kapsamında
mismatched_plugin_namehatası giderildi - Geliştirme güncellemeleri: @jeffpaul tarafından #749 kapsamında Props Bot iş akışı kullanıma sunuldu
- Geliştirme güncellemeleri: @masteradhoc tarafından #753 kapsamında Plugin Check: Eksik $domain parametresi giderildi
- Geliştirme güncellemeleri: @masteradhoc tarafından #770 kapsamında testler, desteklenen WP sürümü 6.8’e güncellendi
- Geliştirme güncellemeleri: @masteradhoc tarafından #762 kapsamında PHP 8.5 kullanımdan kaldırma bildirimi düzeltildi
- Geliştirme güncellemeleri: @masteradhoc tarafından #769 kapsamında trunk dalına yönelik 7.2 ve 7.3 kontrolleri hariç tutuldu
- Geliştirme güncellemeleri: @masteradhoc tarafından #758 kapsamında
MissingTranslatorsCommentveMissingSingularPlaceholderPlugin Check hataları giderildi - Geliştirme güncellemeleri: WP’nin en yeni ve trunk sürümleri için PHP 8.5 testleri @masteradhoc tarafından #771 içinde eklendi
- Geliştirme güncellemeleri: Yanlış pozitifler için
phpcs:ignore@masteradhoc tarafından #777 içinde eklendi - Geliştirme güncellemeleri: Düzeltme(totp): QR kodu URL’sindeki
otpauthbağlantısı @sjinks tarafından #784 içinde düzeltildi - Geliştirme güncellemeleri: deploy.yml @masteradhoc tarafından #773 içinde güncellendi
- Geliştirme güncellemeleri: Gerekli WordPress sürümü @masteradhoc tarafından #765 içinde güncellendi
- Geliştirme güncellemeleri: Düzeltme: yönlendirmelerden sonra yürütmenin durması @sjinks tarafından #786 içinde sağlandı
- Geliştirme güncellemeleri:
WordPress.Security.EscapeOutput.OutputNotEscapedhataları @masteradhoc tarafından #776 içinde düzeltildi - Bağımlılık güncellemeleri: qs ve express @dependabot[bot] tarafından #746 içinde yükseltildi
- Bağımlılık güncellemeleri: lodash, 4.17.21 sürümünden 4.17.23 sürümüne @dependabot[bot] tarafından #750 içinde yükseltildi
- Bağımlılık güncellemeleri: lodash-es, 4.17.21 sürümünden 4.17.23 sürümüne @dependabot[bot] tarafından #748 içinde yükseltildi
- Bağımlılık güncellemeleri: @dependabot[bot] tarafından phpunit/phpunit 8.5.44 sürümünden 8.5.52 sürümüne yükseltildi (#755)
- Bağımlılık güncellemeleri: @dependabot[bot] tarafından symfony/process 5.4.47 sürümünden 5.4.51 sürümüne yükseltildi (#756)
- Bağımlılık güncellemeleri: @dependabot[bot] tarafından qs ve body-parser yükseltildi (#782)
- Bağımlılık güncellemeleri: @dependabot[bot] tarafından webpack 5.101.3 sürümünden 5.105.0 sürümüne yükseltildi (#780)
0.14.2 – 2025-12-11
- Yeni özellikler: @gutobenn tarafından rest_api_can_edit_user_and_update_two_factor_options için filtre eklendi (#689)
- Geliştirme güncellemeleri: @kasparsd tarafından Coveralls araçları kaldırılıp satır içi kapsam raporu eklendi (#717)
- Geliştirme güncellemeleri: @georgestephanis tarafından blueprint yolu, silinmiş bir dosya yerine main dalından çekilecek şekilde güncellendi… (#719)
- Geliştirme güncellemeleri: @kasparsd tarafından blueprint ve wporg varlık dağıtımları düzeltildi (#734)
- Geliştirme güncellemeleri: @kasparsd tarafından sürüm yükleme yalnızca etiketli sürümlerle sınırlandırıldı (#735)
- Geliştirme güncellemeleri: @dependabot[bot] tarafından playwright ve @playwright/test yükseltildi (#721)
- Geliştirme güncellemeleri: tar-fs 3.1.0 sürümünden 3.1.1 sürümüne yükseltildi, @dependabot[bot] tarafından #720 içinde
- Geliştirme güncellemeleri: node-forge 1.3.1 sürümünden 1.3.2 sürümüne yükseltildi, @dependabot[bot] tarafından #724 içinde
- Geliştirme güncellemeleri: js-yaml sürümü yükseltildi, @dependabot[bot] tarafından #725 içinde
- Geliştirme güncellemeleri: En son WP çekirdek sürümüyle test edilmiş olarak işaretleme, @kasparsd tarafından #730 içinde
0.14.1 – 2025-09-05
- TOTP url’si gösterim amacıyla URI kodlamasına sokulmaz. @dd32 tarafından #711 içinde
- Yinelenen Security.md dosyası kaldırıldı, @slvignesh05 tarafından #712 içinde
- Lint sorunları giderildi, @sudar tarafından #707 içinde
- Geliştirme bağımlılıklarını güncelleme ve hata veren QR birim testini düzeltme, @kasparsd tarafından #714 içinde
- Onay kutusunun js change olayını tetikleme, @gedeminas tarafından #688 içinde
0.14.0 – 2025-07-03
- Özellikler: REST API ve XML-RPC kimlik doğrulaması için uygulama parolaları (varsayılan olarak) etkinleştirildi — @joostdekeijzer tarafından #697 ve #698 içinde. Daha önce bu, two_factor_user_api_login_enable filtresinin true olarak ayarlanmasını gerektiriyordu; bu, artık uygulama parolası kimlik doğrulaması sırasında varsayılan. Normal kullanıcı parolaları için XML-RPC girişi hâlâ devre dışı.
- Özellikler: Yapılandırmayı kolaylaştırmak için önerilen yöntemler etiketlendi (@kasparsd, #676 ve #675)
- Belgelendirme: WP.org eklenti demosu eklendi (@kasparsd, #667)
- Belgelendirme: Desteklenen WP çekirdeği ve PHP sürümleri belgelendirildi (@jeffpaul, #695)
- Belgelendirme: Sürüm süreci belgelendirildi (@jeffpaul, #684)
- Araçlar: Yinelenen WP.org ekran görüntüleri ve grafikler SVN trunk dalından kaldırıldı (@jeffpaul, #683)